
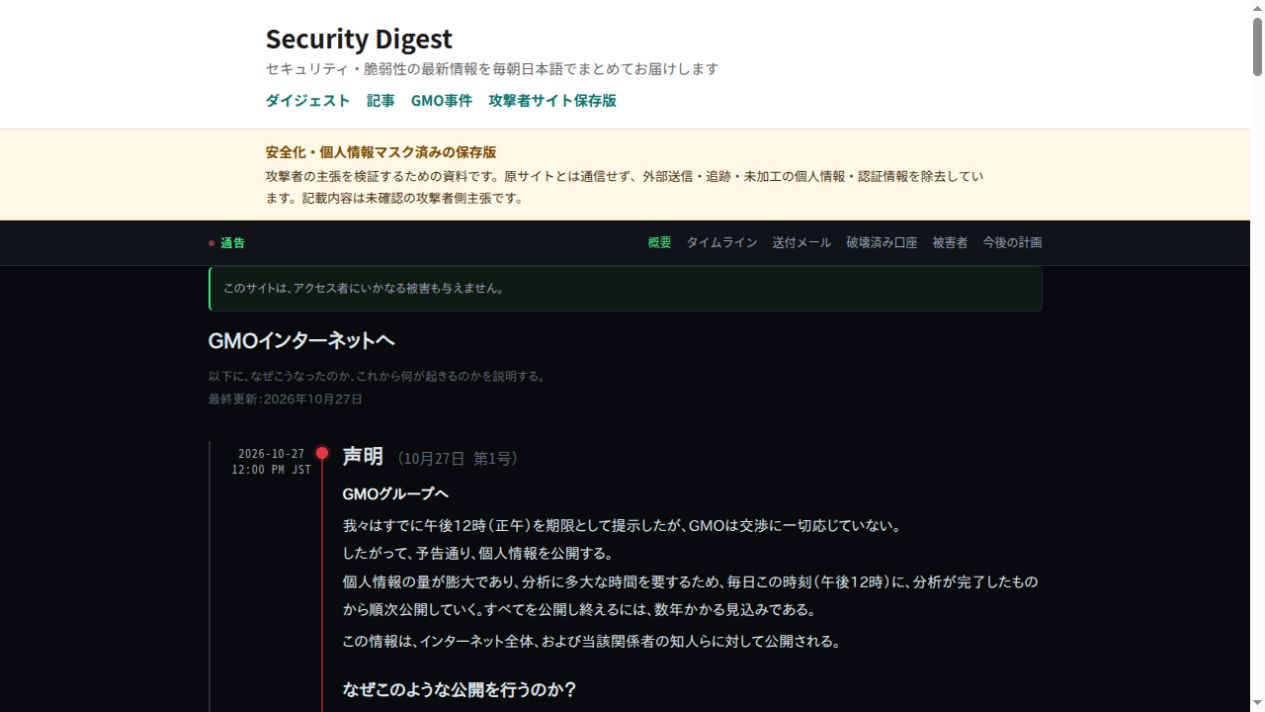
仮定がすべて真実なら、責任の中心は「攻撃者に身代金を払わなかったこと」ではない。長期間にわたり多数の顧客環境へ横展開できる構成を放置したこと、脆弱性の通報や社内警告を是正へ結び付けられなかったこと、具体的な攻撃警告を受けた後に被害拡大を防ぐ措置を十分な速さで実行できたか、という経営管理と初動の問題になる。
責任が重くなる流れ
「事故が起きた」だけでなく、警告後の判断が焦点になる
- 01既知の重大リスク共通権限・分離・RDP設定
- 02警告を受領外部通報・社内指摘・攻撃予告
- 03経営判断と初動是正・隔離・通知・報告
- 04被害と情報開示財産被害・漏えい・説明責任
後ろの段階ほど、誰が情報を受け、何を決められる立場にあり、どの措置を見送ったかが個人責任の判断材料になる。
この記事で事実だと仮定すること
攻撃者側の記載には数字や時系列の不整合もあるため、本稿は被害額の総額まで採用しない。責任判断に直結する次の核心部分を事実だと仮定する。
- 顧客VPSのネットワーク分離が不十分で、共通の高権限アカウントから約2万7千の環境へ到達できた。
- 配布されたRDP設定で接続元端末の全ドライブ共有が有効となり、仮想環境の侵害が顧客PCのデータ取得へ波及し得た。
- この構成が少なくとも2019年ごろから続き、解約済み環境も長期間稼働・保持されていた。
- 外部からの脆弱性報告や社内の専門家による改善指摘が繰り返されたが、重大リスクとして十分に処理されなかった。
- 攻撃者は破壊的操作の前に複数の窓口と経営陣へ直接警告し、GMO側には隔離、資格情報の無効化、顧客への緊急連絡を行う時間があった。
- その後、顧客環境と接続元PCから情報が取得され、不正取引などの財産被害も発生した。
結論:問われやすい責任を重い順に整理
契約責任、損害賠償、安全管理措置、監督官庁への報告・命令
任務懈怠、悪意・重過失、損害との因果関係。肩書だけでは決まらない
| 責任の領域 | 仮定が真実なら問題になる行為 | 主な結果 |
|---|---|---|
| 会社法上の任務懈怠 | 重大なサイバーリスクを把握しながら、権限分離、ネットワーク分離、是正期限、監督体制を整えなかった | 取締役の会社に対する損害賠償、株主代表訴訟、取締役会・監査体制の責任 |
| 個人情報保護法 | 必要な安全管理措置を欠き、漏えい後の報告・本人通知・被害拡大防止が不十分だった | 個人情報保護委員会の報告徴収、指導、勧告・命令。命令違反等では罰則の可能性 |
| 契約・不法行為 | 安全にサービスを提供する義務に違反し、予見可能な被害を防げなかった | 会社による顧客の実損、調査・復旧費用等の賠償。因果関係と損害額は個別判断 |
| 電気通信事業法 | 通信の秘密に関わる漏えい・重大事故に該当するのに、必要な報告や再発防止を怠った | 総務省への報告、業務改善命令等。サービス区分と事故要件への該当が前提 |
| 上場会社の情報開示 | 投資判断に重要な事故、損失、内部統制上の問題を遅延・過小表示し、または法定書類に重要な虚偽記載をした | 取引所上の措置、金融商品取引法上の責任。重要性と記載内容の検証が必要 |
| 刑事責任 | 監督官庁への虚偽報告、命令違反、証拠隠滅、法定開示書類の虚偽記載など、事故後に別の犯罪構成要件を満たした | 該当行為をした個人・法人の処罰可能性。事故やセキュリティ上の過失だけで直ちに犯罪とはならない |
1. 取締役の善管注意義務と内部統制
会社法は、取締役に法令・定款と株主総会決議を守り会社のため忠実に職務を行う義務を課し、取締役会には業務執行の監督と内部統制システムの整備を求めている。取締役が任務を怠って会社に損害を与えれば会社に対する賠償責任が問題となり、悪意または重大な過失があれば第三者に対する責任も問題になり得る。
サイバー攻撃が起きたという結果だけでは、直ちに任務懈怠にはならない。焦点は、予見できた重大リスクに対し、合理的な情報収集、優先順位付け、是正期限、代替策、進捗監督を行ったかである。仮定どおり外部通報と社内警告が繰り返され、高権限アカウントとテナント分離の欠陥が長年残っていたなら、「技術部門のミス」では済まず、経営陣がリスクをどのように受け入れ、誰にいつまでの是正を命じたかが問われる。
役員個人の責任が強まりやすい事情
- 重大性を具体的に示す報告を本人が受領し、内容を理解できる説明を受けていた。
- 是正を決める予算・人員・停止権限がありながら、合理的な理由なく先送りした。
- 担当部門から取締役会へ上げる仕組みがなく、または報告を受けても追跡しなかった。
- 攻撃の具体的警告後も、共通資格情報の無効化、ネットワーク遮断、ドライブ共有停止、顧客警告などの代替措置を検討・実行しなかった。
- 対外説明と内部把握に重大な差があることを認識しながら、訂正や追加開示をしなかった。
2. 警告後の初動と「被害を拡大させた責任」
仮定どおり攻撃者が破壊的操作の前に経営陣を含む複数の宛先へ具体的な警告を送り、GMO側が受信していたなら、受信以後の損害について因果関係の争点が強くなる。警告前の侵入を防げなかった責任と、警告後に追加被害を防げなかった責任は分けて検討される。
経営判断として身代金を支払わないこと自体は、通常、責任の根拠ではない。攻撃者の約束は信用できず、支払いが犯罪を助長し、情報削除や復旧を保証しないからである。問われるのは、不払いと同時に必要な封じ込めをしたかである。具体的には、管理資格情報の一斉失効、顧客ネットワークの遮断、RDPドライブ共有の停止、利用者への迅速な警告、金融・取引事業者との連携、警察・監督官庁への通報、ログと証拠の保全が判断材料になる。
3. 個人情報保護法上の会社責任
個人データを取り扱う事業者には、必要かつ適切な安全管理措置と、従業者・委託先の監督が求められる。重大な漏えいが発生した場合は、個人情報保護委員会への報告と本人通知、原因究明、影響範囲の特定、被害拡大防止、再発防止が問題となる。
仮定が真実なら、共通の高権限アカウント、長期に残る解約環境、顧客PCのドライブを広く見せる設定は、安全管理措置の相当性を評価するうえで不利な事情になる。さらに、侵害認識後の報告時期、通知対象、通知内容、本人が自分の被害を判定できる情報を十分に示したかが審査される。委員会は報告徴収・立入検査、指導・助言、勧告・命令を行うことができ、命令違反や虚偽報告等には罰則があり得る。
4. 顧客への損害賠償
民法上は、サービス契約上の債務不履行と不法行為が中心となる。会社に対しては、不正取引の実現損、端末調査・復旧費、事業停止損害などが請求対象になり得る。ただし、各損害が今回の侵害から生じたか、利用者側の認証管理や第三者の行為がどこまで介在したか、約款上の免責が有効かを個別に判断する必要がある。
役員個人へ直接請求するには、会社の責任とは別に、会社法上の第三者責任などの要件を満たす必要がある。担当役員だったという肩書だけでは足りず、本人の悪意・重大な過失、具体的な任務懈怠、損害との因果関係が必要になる。
5. 電気通信事業法と監督官庁への報告
電気通信事業法は、通信の秘密の漏えいや重大事故について報告を求め、総務大臣による業務改善命令の仕組みを定めている。本件サービスと流出情報がどの規定・報告基準に該当するかは、提供形態、対象通信、影響人数・時間などを確認しなければならない。
該当する場合、事故の認識時点、速報・詳報の内容、利用者への周知、再発防止策が審査対象となる。報告しなかった、または虚偽報告をした場合には、事故そのものとは別の責任が生じ得る。
6. 上場会社としての適時開示・法定開示
GMOインターネットグループとGMOインターネットはいずれも上場会社であり、事故による補償、サービス停止、訴訟、調査費、信用低下などが投資判断に重要な影響を与える場合、適時・正確な開示が必要になる。東京証券取引所は、会社の業務・運営・業績等に関する重要情報を適時開示の対象としている。
また、有価証券報告書などの法定書類で重要な虚偽記載や記載漏れがあれば、金融商品取引法上の会社・役員の責任が問題となり得る。現時点で虚偽開示があったと断定できる材料はない。社内で把握していた事実、開示時点の調査状況、重要性判断の記録を照合して初めて評価できる。
7. 刑事責任は「事故が起きた」だけでは成立しない
日本法には、民間企業のサイバーセキュリティ対策が不十分だったというだけで経営者を一律に処罰する一般罪はない。刑事責任が現実化するのは、監督官庁への虚偽報告、法令上の命令違反、証拠の破棄・隠匿、法定開示書類の虚偽記載など、別の犯罪構成要件を満たす行為があった場合である。
したがって、仮定が真実でも「直ちに経営陣が逮捕・処罰される」とするのは飛躍である。中心となるのは、まず会社法上の任務懈怠、行政上の監督、会社の民事賠償であり、個人の刑事責任は追加の故意行為や命令違反等が確認された場合に限って検討される。
誰の判断が検証対象になるか
GMOインターネットグループの役員紹介によると、熊谷正寿氏はグループ代表・CEO、伊藤正氏はグループインフラ部門統括でサービス運営会社のGMOインターネット社長、西山裕之氏はグループCOO・セキュリティ事業担当、山下浩史氏はグループシステム部門統括でGMOインターネット副社長、阿部慎司氏はグループCISOである。これらの肩書だけで責任は決まらないが、次の順で意思決定記録の確認が必要になる。
| 対象 | 主に確認すべきこと |
|---|---|
| サービス運営会社の取締役・事業担当 | 設計・運用リスク、解約環境の保持、是正予算、サービス停止の判断をいつ把握し、何を指示したか |
| 伊藤正氏とインフラ担当経営陣 | 共通管理権限、ネットワーク分離、更新基盤、RDP配布設定についての報告・承認・是正期限 |
| 熊谷正寿氏とグループ取締役会 | 重大警告がグループ経営へ上がった時点、事件後の指揮、子会社監督、対外説明と取締役会報告 |
| 西山裕之氏、山下浩史氏、阿部慎司氏など専門担当 | 専門部門の警告、リスク評価、推奨した対策、経営へのエスカレーション、反対意見の記録 |
| 監査等委員・内部監査 | 重大リスクを監査計画へ入れたか、取締役の是正状況を追跡し、必要な報告・意見表明をしたか |
| CFO・IR・法務 | 損失と法的リスクの重要性評価、適時開示・法定開示の正確性、訂正の要否 |
重要:持株会社とサービス運営子会社は別法人である。グループ会社の肩書、知名度、広報上の発言だけで個人責任を決めることはできない。各人の権限、知識、報告経路、具体的な指示と不作為を法人ごとに特定する必要がある。
責任を判断するために必要な証拠
- 警告の認識通報・メール・電話の受領記録
バグ報告、社内警告、攻撃者からの連絡が、いつ誰に届き、既読・転送・エスカレーションされたか。
- 経営判断取締役会・経営会議・リスク受容の記録
対策を延期した理由、代替策、予算と担当者、期限、残余リスクを誰が承認したか。
- 技術的因果関係認証・ネットワーク・RDP・廃棄のログ
共通権限の範囲、横展開経路、ドライブ共有の実利用、解約環境の存続期間、実際の持ち出しをフォレンジックで確認する。
- 初動インシデント指揮の時系列
資格情報失効、隔離、停止、顧客通知、取引事業者との連携、監督官庁への報告を誰がいつ決定・実行したか。
- 開示内部把握と対外説明の照合
公表文、適時開示、法定書類が、各時点で社内が把握していた重要事実と整合していたか。
まとめ
攻撃者サイトの核心的な記載が真実なら、GMO経営陣が最も厳しく問われるのは、攻撃者との交渉方針ではなく、長年の構成上の危険を発見・是正する内部統制、繰り返された警告を経営課題へ引き上げる仕組み、具体的警告後の被害拡大防止である。会社には民事・行政上の責任が生じる可能性が高まり、役員個人については、誰が何を知り、どの権限を持ち、何をしなかったかによって会社法上の責任が個別に判断される。
刑事責任は別問題であり、事故や過失だけでは足りない。虚偽報告、命令違反、証拠隠滅、虚偽開示などの追加事実が確認された場合に初めて具体化する。責任追及の精度を上げるには、第三者調査報告書を公表し、技術的原因だけでなく、警告、意思決定、監督、初動、開示までの全時系列を検証可能にする必要がある。