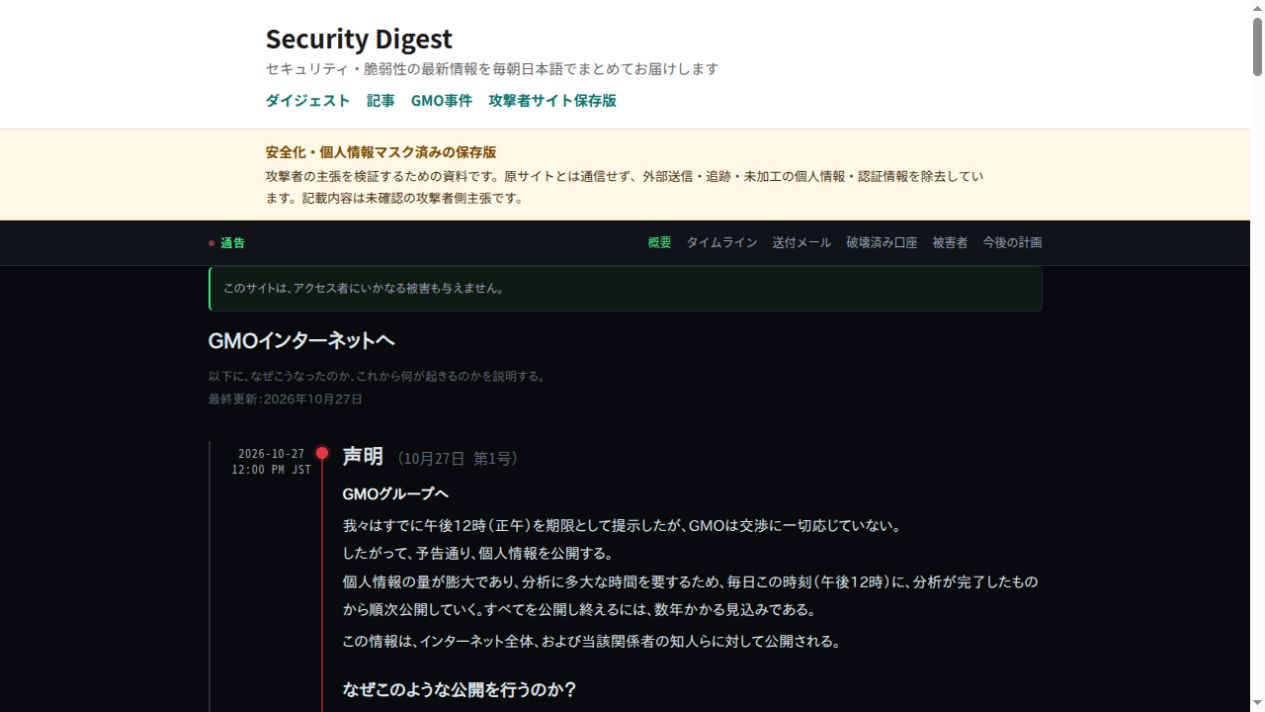
GMOインターネットが提供するWindowsリモートデスクトップサービス「お名前.com デスクトップクラウド」が侵害され、顧客環境への不正プログラム設置と情報の外部持ち出しが確認された。サービスはFX自動売買用のVPSとして広く使われており、保存されていた取引口座の認証情報が取得・悪用された可能性がある。利用者からは身に覚えのない取引も報告されている。
GMOは全プランのサーバーを停止し、現行基盤をそのまま再開しない方針を表明した。対象となり得るサーバーは26,739件だが、これは「侵害を確認した台数」ではなく、影響可能性を調べる対象の総数である。侵入経路、実際に侵害された件数、流出情報の全容は、10月27日12:06時点で公表されていない。
30秒でわかる要点
- 対象は一般的な「お名前.com VPS」全体ではない。今回公表された対象は「お名前.com デスクトップクラウド」の全プラン。Windowsの仮想デスクトップを遠隔利用するサービスで、FXのMT4/MT5運用にも使われている。
- 顧客サーバー内の情報が危険にさらされた。取引ツールの認証情報だけでなく、ブラウザ保存パスワードなど、利用者が仮想デスクトップ内に保存していた情報も影響範囲に含まれる。
- 金融被害は「可能性」だけではない。GMOは、一部利用者から身に覚えのない取引の報告を受けていると公表。原因と損失を確認できた不正取引について、実現損失を補償する方針を示した。
- 二次被害の調査も継続中。接続元のPCやスマートフォンへの影響は未確定。GMOは予防措置として、端末のフルスキャンとバックアップも要請している。
- 攻撃者の主張は確認済み事実と分けて読む必要がある。顧客PCへの侵入やランサムウェア実行などは脅迫内容としてGMOが受領したもので、個々の端末で被害が確認されたという公表ではない。
何が起きたのか
10月19日、利用者からの問い合わせを受けてGMOが調査を開始した。翌20日、一部の顧客サーバー環境に第三者が不正プログラムを設置していたことを確認し、新規申し込みとコントロールパネルを停止。21日午前4時から全プランのサーバーを順次停止した。
調査と利用者からの報告により、サーバー内に保存された取引口座のログイン情報などが第三者に取得され、不正利用された可能性が判明した。24日の第4報では、GMOはさらに「顧客情報が外部に持ち出された事実」を確認したと公表している。
攻撃者とみられる者はGMOへ金銭を要求し、応じなければ取引口座への不正操作、顧客PCに関する情報の公開やランサムウェア攻撃、GMOの内部情報の公開を行うと脅迫したという。熊谷正寿グループ代表は26日の追記で要求額を5,000万ドル(約80億円)と明らかにした。GMOは要求に応じず、支払いもしていないとしている。
攻撃者メッセージの全体像
攻撃者を名乗る側は、10月21日から26日までに、GMO宛てのメールと公開サイトを使ってメッセージを重ねた。第三者による保存・分析では、内容の変化ごとに少なくとも12段階に整理されている。GMOは金銭要求と脅迫を受けたこと自体は認めているが、公開された個々のメール、被害額、侵入方法、顧客PC侵害の主張は認定していない。
重要:以下は、攻撃者サイトの保存版と、そこに掲載されたメール画像を第三者が記録・整理した内容である。攻撃者が公開した数字や「証拠」は、独立したフォレンジック調査で真正性が確認されたものではない。短い引用を除き、内容を要約している。
原因となった脆弱性:何が分かり、何が未確定か
結論:10月27日12:06時点で、GMOは最初の侵入経路、悪用された製品脆弱性(CVE)、侵害開始時期を公表していない。したがって「この脆弱性が原因」とはまだ断定できない。公表資料から見えるのは、侵入口とは別に、侵入後の横展開と被害範囲を広げた可能性がある設計・運用上の弱点である。
- 入口は未公表最初の侵入
インターネット公開サービスの脆弱性、漏えいした認証情報、委託・運用端末など、どこから管理環境へ入ったかは不明。特定のCVEを原因とする根拠は公表されていない。
- 攻撃者の主張高権限アカウントの取得
攻撃者は共通管理アカウント「ops」「dc\ops」を挙げるが、GMOは存在・権限・取得方法を確認していない。事実なら、資格情報の保護、権限分離、特権アクセス管理の問題となる。
- 構成は未公表更新サーバーから多数のVPSへ横展開
攻撃者は「fcwsus」という更新サーバーとActive Directoryを経路に挙げた。事実なら、管理プレーンと顧客テナントの分離不足、共通経路への過大な信頼が被害範囲を拡大したことになる。
- 設定の存在は確認RDPのドライブ共有で接続元PCへ到達
お名前.comのガイドは、配布RDPファイルにファイル共有をあらかじめ設定していたと説明する。Microsoftの仕様では
drivestoredirect:s:*はローカルの全ドライブをリモート側へ転送する指定で、既定値は空。つまりWindowsの不可避な既定動作ではなく、配布設定による露出拡大の可能性がある。ただし、実際の読み出し・書き込みは未確認。 - 公式説明あり警告の未完了と検知の遅れ
熊谷代表は、社内ホワイトハッカーが事前に改善課題を指摘していたが、可用性と他案件を考慮する中で対応の深度・速度が不十分だったと説明した。また、調査開始は社内監視ではなく利用者の問い合わせが起点だった。
技術的な原因候補と、確認できる範囲
以下は「侵入の入口」「横展開を許した弱点」「顧客端末への影響経路」を区別したもの。攻撃者の主張と、GMOが認めた事実を混同しない。
| 攻撃者の主張 | 提示・照合できる材料 | 現在の評価 |
|---|---|---|
| 単一の高権限アカウント 「ops」「dc\ops」が全VPSや更新サーバーの管理者だった | 攻撃者がコマンド出力のテキストを掲載。GMOは、共通アカウントの有無や権限範囲を公表していない。 | 未確認 原本ログ、AD監査ログ、資格情報の利用履歴が必要。 |
| VPS間の分離不備 1台の契約・侵害から他環境へ横展開できた | 攻撃者はActive Directoryと更新サーバー「fcwsus」を経路として挙げた。ネットワーク構成図やアクセスログは公開されていない。 | 未確認 GMOの「セキュリティ上の問題」と同じ問題かも不明。 |
RDPのドライブ共有が既定有効drivestoredirect:s:* でローカルドライブをVPSへ共有 | お名前.com公式ガイドには、コントロールパネルから取得するRDPファイルは「あらかじめファイルの共有」が設定済みと記載されている。 | 設定は整合 この設定の存在は確認できるが、実際の持ち出しを証明しない。 |
| 顧客PCからデータを取得 文書、ブラウザ履歴、保存パスワードDBなど | 公開されたサンプルは10台分とされるファイル一覧・コピー記録。実ファイルは含まれず、ログの生成元も検証されていない。GMOは接続元端末への影響を調査中。 | 状況証拠のみ 端末側のEDR・イベントログ、流出先ログとの照合が必要。 |
| 顧客PCへバックドアを設置 期限後に暗号化・情報拡散が可能 | 攻撃者の声明のみ。公開サンプルには、書き込みや常駐化を示す記録が見当たらないと分析されている。 | 未確認 否定もできないため、GMOは端末のフルスキャンとバックアップを要請。 |
| 解約済み環境を数カ月残置 そこから認証情報とデータを取得 | 攻撃者の記述のみ。解約後の消去・再利用手順や、対象環境の証拠は公開されていない。 | 未確認 廃棄・再割当てログとストレージの消去証跡が必要。 |
| 17%、約77億円、約2万7千台 | 数字は攻撃者の自己申告。「約2万7千台」はGMO公表の影響可能性26,739件とほぼ同じで、独立した裏づけにならない。「数百台のPCを侵害」とする別の記述とも範囲が異なる。 | 裏づけなし GMOは不審取引の報告は認めるが、件数・総額は未公表。 |
主張を読むときの3つの注意点
- 技術的に可能であることと、実行されたことは別。RDPのドライブ共有が有効なら、接続中にVPS側から共有ドライブを読む経路はできる。しかし、誰の端末から何が持ち出されたかはログと端末調査で確定する必要がある。
- 攻撃者の説明は変化し、数字も一致していない。口座残高、侵害台数、要求額、期限は段階的に更新された。「事実の報告」だけでなく、恐怖と世論を利用して支払いを迫る交渉文書でもある。
- 責任転嫁の語りと、技術指摘を分離する。「本来は破壊する意図がなかった」「GMOが沈黙したため被害が出た」という主張は、実際に不正操作を行った側の責任を消さない。一方、管理権限・分離・解約後消去・RDP設定の指摘は、第三者調査で個別に検証すべき論点である。
GMOと第三者調査に求められる回答
- 「ops」「dc\ops」とされるアカウントは存在したか。どのホストに、いつ、どの権限で使われたか。
- 更新サーバー「fcwsus」を含む管理ネットワークから、顧客VPSへ横展開できる構成だったか。
- 配布RDPファイルの実際の設定値、配布期間、設定の優先順位と、ドライブ共有を利用したアクセスログ。
- 解約後のVM・ディスク・スナップショットの保持期間、消去方法、再割当てまでの証跡。
- 接続元PCへのファイル読み出し・書き込み・常駐化の有無。端末側で確認すべき具体的な痕跡。
- 社内ホワイトハッカーが事前に指摘した課題と、今回悪用された経路が同一か。
利用者から報告されていること(未確認情報を含む)
利用者からは、身に覚えのない取引、短時間での残高消失、攻撃者を名乗るメールなどが報告されている。ここでは、公式確認、報道機関による本人取材、SNS上の自己申告を同じ重さで扱わない。個別の金額は重複している可能性もあるため、合計被害額には換算しない。
事象の存在は確認済み。個々の全被害額まで公表されたとは限らない。
本人証言として具体性があるが、取引ログによる最終認定前の申告を含む。
速報性はあるが、本人性、画像、原因、金額を独立して確認できない。
| 報告された内容 | 確認できる範囲 | 扱い |
|---|---|---|
| 意思によらない取引が複数口座で発生 | GMOは利用者から身に覚えのない操作の報告を受けたと公表。FXTFも、本件の影響を受けた複数のMT4口座を確認し、対象口座を一時制限したと公表した。 | 確認あり 事象の存在は公式確認済み。 |
| 2秒間で400万円超を失った | TBSの取材に応じた44歳の利用者は、知らない取引により残高がゼロになったと説明。報道では、損失が発生した時間は約2秒とされる。 | 本人取材 GMOによる個別認定結果は未公表。 |
| 約300万円が全損 | J-CASTの取材に応じた利用者は、毎朝の口座確認で気づいたと説明。登録メールアドレスには、攻撃者を名乗るメールも届いたという。 | 本人取材 |
| 約180万円の残高がゼロ | 別の取材対象者は、Xで他の被害を知って確認したところ残高がゼロだったと説明。この利用者にも攻撃者を名乗るメールが届いたという。 | 本人取材 |
| 55万円、230万円、600万円の損失 | ITmediaがX上の投稿例として報道。いずれも利用者の自己申告で、GMOは個別の被害額を公表していない。 | 合算・被害総額の推計には使えない。 |
| 攻撃者メールの口座番号と被害額が一致 | 複数の利用者が、10月22日夜に登録メールアドレスへ「ハッカーチーム」を名乗るメールを受信したと投稿。うち少なくとも1人は、メールに記載された口座番号と被害額が自分の記録と一致したと述べている。 | J-CASTも利用者へのメール到着を本人取材で確認。 |
| 一部の海外FX業者が損失を補填 | Tradeviewで全額、DecodeFXで一部が戻ったという利用者投稿がある。ただし、事業者の公式な一律方針は確認できず、紹介報酬を得る立場の投稿者も含まれる。 | 個別対応を一般化できない。 |
不正取引の報告に共通して現れる特徴
短時間の反復売買
1〜2秒ごとに新規注文と決済を繰り返したとする取引履歴が報告されている。テレビ取材の「約2秒で400万円超」という証言とも方向性は一致するが、同一事例かは不明。
大きなロットと損失を出しやすい銘柄
ダウ平均を最初から100ロットで建てられた、流動性の低い通貨や指数を高レバレッジで連続売買された、既存ポジションも強制決済された、という申告がある。
「DEMOFASTLOSS」という表示
複数の投稿で、取引履歴のEA名・コメントとしてこの文字列が挙げられた。共通の攻撃用プログラムを示す可能性はあるが、名称だけでは実行主体や侵入経路は確定しない。
海外IPからのアクセス
フィンランドのIPから接続されたという投稿が1件確認されている。VPNや中継サーバーの出口である可能性があり、攻撃者の所在地を示す証拠にはならない。
攻撃者を名乗るメールについての利用者報告
- 10月22日22時台から受信報告。差出人表示はGMO宛てメールと同じ「Dmitry Orlov」、件名は「お名前.com デスクトップクラウド アカウント破壊について」とされる。
- 被害者をGMOへの圧力に使う内容。GMOが交渉しないため口座を破壊した、ログアウトでは防げない、解約者にも被害が及ぶ、補償や訴訟のためGMOへ働きかけてほしい、などと記載されていたという。
- メールの一致は、本文全体の正しさを保証しない。口座番号や被害額が一致したとの報告は重要だが、攻撃者が書いた被害規模、侵入方法、今後の能力まで正しいことの証明にはならない。
- リンクや添付は開かない。GMOは、攻撃者を名乗るメールやメッセージへ返信せず、URL・ファイルを開かないよう求めている。ヘッダーを含む原本は削除せず保存する。
現時点で利用者報告から確認できていないこと
- 顧客PCでバックドア、ランサムウェア、遠隔操作ツールを実際に検出したという、検証可能な公開報告
- 「約77億円」「17%」など、攻撃者が示した被害規模と一致する集計
- フィンランドなど、投稿で示された接続元IPが攻撃者の実所在地であること
- 特定の海外FX業者が、すべての対象者へ同じ条件で補填するという公式方針
「報告が見つからない」ことは「被害がない」ことを意味しない。端末への影響はGMOも調査中であり、利用者はフルスキャンとバックアップを継続する必要がある。過去の利用者についても、FXTFは公式に必要な対策を呼びかけている。
事件の時系列と株価の動き
サービス運営会社はGMOインターネット(東証4784)。事件公表前の10月20日終値510円から、補償方針公表後の最初の取引日である26日終値418円まで18.04%下落した。26日の出来高は846万6,000株で、前営業日の約5.54倍だった。27日11:30時点は413円(前日終値比1.20%安)で、これは取引途中の値であり終値ではない。
| 日付 | 事件・公表 | 4784の値動き |
|---|---|---|
| 10月20日 | 不正プログラムを確認。新規申込・管理画面を停止 | 終値510円(前日比±0%) |
| 10月21日 | 全プラン停止・第1報 | 終値510円(±0%) |
| 10月22日 | 第2報、影響可能性26,739件を公表 | 終値498円(−2.35%) |
| 10月23日 | 第3報、接続元端末への注意を追加 | 終値491円(−1.41%) |
| 10月24日(土) | 情報持ち出し、見舞金・損失補償、基盤刷新を公表 | 休場 |
| 10月26日 | 第6・7報。顧客PC解析と27日正午の攻撃予告を公表 | 終値418円(−14.87%) |
| 10月27日 | 第8報。正午前のネット切断・電源断を要請。正午に攻撃者期限 | 11:30時点413円(−1.20%) |
読み方:値動きと事件公表の時間的な重なりは確認できるが、下落のすべてが本件に起因するとは断定できない。市場全体、会社固有の別材料、投資家の補償負担への見方なども価格に影響する。26日の急落については、みんかぶが見舞金・損失補償の発表を材料として報じた。なお、持株会社のGMOインターネットグループ(東証9449)も23日終値3,769円から26日終値3,179円へ15.65%下落し、27日11:30時点は3,234円(1.73%高)だった。4784と9449は別銘柄である。
公表までと、その後の時系列
- 利用者からの問い合わせを受けて調査開始
この時点が、GMOが公表した検知の起点。
- 不正プログラムの設置を確認
新規申し込みとコントロールパネルを停止。
- 全プランのサーバーを順次停止、第1報
同日以降、取引口座での身に覚えのない操作について利用者から報告を受ける。
- 第2報、影響可能性26,739件を公表
認証情報の変更、セッション切断、残高・履歴確認を要請。警察へ相談。
- 第3報、端末確認まで注意範囲を拡大
フルスキャン、バックアップ、攻撃者を名乗る連絡への注意を追加。
- 第4報、持ち出し・恐喝・補償方針を公表
情報の外部持ち出しを確認。見舞金、代替環境、実現損失の補償方針を発表。
- 第5報、利用者が行う対策を再整理
全セッションの切断は、すでにパスワードを変更した利用者にも必要と強調。
- 経営上の反省と要求額を公表
熊谷代表は、社内のホワイトハッカーが事前に改善課題を指摘していたが、対応の深度と速度が不十分だったと説明。翌26日、5,000万ドルの要求を追記した。
- 第6報、端末・アカウント保護策を具体化
全端末のフルスキャン、オフラインバックアップ、安全な別端末からの全セッション切断、パスワード変更、多要素認証、未知の連携アプリ・転送設定・拡張機能・登録端末の削除を要請。調査用PCの貸し出し協力も募った。
- 第7報、27日正午の予告と顧客PC解析を公表
攻撃者から情報公開とランサムウェア攻撃の予告を受けたと発表。借り受けた端末をホワイトハッカーチームが解析し、マルウェアが実際に仕掛けられたかを確認中と説明した。
- 第8報、正午前のネット切断・電源断を要請
バックアップ後にネットワークを切断し、PCの電源を落として接続コードを抜くよう案内。10:56の追記で、トレンドマイクロなどから協力の申し出を受けているとした。
- 攻撃者が示した期限を経過
12:06時点で、予告されたランサムウェア実行や追加情報公開をGMOが確認したという新たな公表は見当たらない。これは安全確認ではなく、解析と公式発表の継続確認が必要な状態である。
確認済み・可能性・未確認を分ける
確認済み GMOが事実として公表
- 第三者による不正アクセス
- 一部顧客環境への不正プログラム設置
- サービス環境からの顧客情報の外部持ち出し
- 利用者からの「身に覚えのない取引」の報告
- 攻撃者とみられる者からの金銭要求と脅迫
- 全プラン停止、警察・所管官庁への報告
影響の可能性 調査中・個別確認が必要
- 最大26,739件のサーバー環境
- 取引ツールと取引口座の認証情報
- 仮想デスクトップ内に保存された各種情報
- 接続に使った利用者端末への影響
- 個別口座での不正操作と損失額
未公表・未確認 断定できない
- 最初の侵入経路と悪用された脆弱性
- 攻撃者が挙げた共通管理アカウントと更新サーバー経由の横展開
- 解約済み環境の残存と、そこからの情報取得
- 侵害を受けたサーバーの確定件数
- 流出した情報の項目・件数・対象者
- 攻撃者の正体、拠点、国家との関係
- 顧客PCへの侵入・ランサムウェア実行の実被害
- サービス再開時期と財務影響
利用者が今すぐ行うこと
操作は、侵害の可能性があるデスクトップクラウドや、普段FX取引に使っていたPCではなく、信頼できる別の端末から行う。
- 01取引口座・取引ツールのパスワードを変更
MT4/MT5を含む。閲覧専用パスワードやAPIキーも利用状況を確認する。同じパスワードを使い回した他サービスも変更する。
- 02すべてのログインセッションを強制切断
パスワード変更だけでは既存セッションが残る場合がある。証券会社・FX会社の画面や窓口から全セッションの切断を依頼する。
- 03取引履歴・注文・残高を保存して確認
不審な注文があれば、日時・通貨ペア・数量・価格・損失額が分かる画面を保存し、まず取引事業者へ連絡する。
- 04二要素認証を有効化
提供されている場合は必ず設定する。メールや電話で届いたリンクからではなく、公式アプリやブックマークから開く。
- 05保存済み認証情報を総点検
ブラウザ保存パスワード、メール、クラウドストレージ、暗号資産交換所、SSH鍵、APIキー、ウォレット情報など、サーバー内で扱った秘密情報を洗い出し、失効・再発行する。
- 06端末をフルスキャンし、オフラインでバックアップ
GMOは接続元端末への影響も調査中。安全確認が終わるまでブラウザ同期を有効にせず、バックアップしたファイルを他端末で不用意に開かない。第8報で案内されたネットワーク切断・電源断を行った端末は、GMOの追加案内と専門家の確認なしに再接続しない。
- 07証拠を消さない
不審取引、メール、ログイン通知、攻撃者を名乗る連絡のスクリーンショットと原本を保存する。返信や添付ファイルの開封はしない。
GMOが示した補償と代替措置
| 項目 | 公表内容 | 注意点 |
|---|---|---|
| 見舞金 | 現利用者へ一律5,000円 | 不正取引の損失補償とは別。案内方法等は10月30日までに登録メールへ通知予定。 |
| 代替サービス | 独立したクラウド基盤の代替環境を6カ月無償提供 | 同意なく移行はしない。開始時期・条件は10月30日までに案内予定。 |
| 不正取引の損失 | 不正アクセスに起因するとGMOが認めた実現損失を補償 | 差損と手数料等が対象。逸失利益、相場変動、間接損害は対象外。取引事業者からの返金分は控除。 |
| 申請手続き | 必要書類・受付期間・支払時期を11月6日までに案内予定 | 取引履歴など客観資料が必要。GMOは通常のパスワードや暗証番号を尋ねないとしている。 |
GMO・熊谷正寿代表の対応と主張を検証
評価の前提:以下は10月27日12:06までの会社発表と熊谷代表のブログについて、利用者保護、技術的説明、説明責任の観点から整理した論点である。法的な過失や責任の最終認定ではない。攻撃者の犯罪責任と、サービス提供者の安全管理責任は別々に検証する必要がある。
| 対応・主張 | 評価できる点 | 問題点・説明が必要な点 |
|---|---|---|
| 全プラン停止、現行基盤を再開せず刷新 | 被害拡大を止め、侵害された可能性のある基盤をそのまま戻さない判断は妥当。警察、専門会社、取引事業者とも連携した。 | 10月19日の問い合わせまで自社で検知できなかった理由、侵害開始から停止までの時間、監視で見逃した具体的な兆候は未公表。 |
| 社内ホワイトハッカーの事前指摘 | 事前に課題を把握していた事実と、対応が不十分だったことを代表自身が認めた点は重要。 | 何を、いつ、どの深刻度で指摘し、誰が期限と残存リスクを承認したのかが示されていない。「可用性や優先順位を考慮した」という説明だけでは、経営上のリスク受容が適切だったか判断できない。 |
| 「AI技術の爆発的な進化と悪用」が背景 | AIによる攻撃自動化が一般的な脅威を高めているという問題提起自体には合理性がある。 | ブログで示されたARTEX悪用は日本企業約20社を狙った別件の説明で、本件でAIやARTEXが使われた証拠は示されていない。初期侵入経路が未公表の段階でAIを前面に出すと、管理・分離・権限設計という自社側の論点から注意をそらすおそれがある。 |
| 「国内外70社以上の金融基盤に接続」 | 1つのVPSサービスから多数の取引口座へ被害が波及し得るというリスクの大きさを示している。 | 顧客が各社の取引ツールを利用していたことと、GMOの基盤が70社の金融システムへ構造的に接続されていたことは同義ではない。「金融基盤」という表現が、技術的な接続関係を実態以上に広く受け取られない説明が必要。 |
| 能動的サイバー防御の「発動第1号」を要請 | 攻撃基盤が国外に残り、継続攻撃の具体的危険があるなら、警察・政府との連携や証拠保全は必要。 | 同制度は政府が必要性と適法性を判断するもので、GMO自身も特定社会基盤事業者ではないと認めている。攻撃基盤の所在、継続性、無害化が必要な理由は公開されておらず、要請の強調が自社の原因究明・利用者通知より先に見える点は説明上の問題がある。 |
| 5,000円の見舞金と不正取引の全額補償 | 見舞金とは別に、原因が確認された実現損失を補償し、取引事業者が返金しない場合も対象とすると明言した。 | 因果関係を当事者であるGMOが認定する仕組みで、独立した審査・異議申立ての方法はまだ示されていない。閲覧専用パスワードを提出させる場合の安全な送信方法、保存期間、アクセス権限も明示が必要。 |
| 原因と影響範囲の説明 | 不正プログラム、情報持ち出し、不審取引、端末への影響可能性を段階的に公表し、端末スキャンやセッション切断を案内した。 | 侵入経路、侵害開始時期、共通管理権限、実侵害件数、流出項目、IOC、解約者への影響が未公表。利用者が自分の端末・口座を客観的に判定する材料が不足している。 |
対応評価の要点
停止・補償・基盤刷新
攻撃者へ支払わず、サービス停止、取引事業者との連携、現行基盤の廃止、実現損失の補償を表明したことは利用者保護に資する。
既知のリスクを期限内に潰せなかった統治
社内の専門家が警告していたのに、優先順位と可用性の判断で対策が完了しなかった。個人の技術力より、リスク受容・期限・経営エスカレーションの仕組みが問われる。
根本原因と検証可能な指標
AIや国家的対応を論じる前に、入口、権限、分離、ログ、侵害件数、流出項目、顧客別の確認方法を第三者調査報告書で示す必要がある。
なぜ重大なのか
通常の情報漏えいに加え、クラウド上で動く取引ツールの認証情報と稼働セッションが狙われた点が重い。認証情報の窃取だけでなく、セッションが残っていればパスワード変更後も操作が続く可能性がある。さらに、情報窃取を材料にしつつ、取引口座を操作して実損を発生させるという脅迫が組み合わされている。
また、熊谷代表は、社内のホワイトハッカーが本サービスの改善課題を事前に指摘していたと説明した。対策は進めていたものの、可用性や他案件との優先順位を考慮する中で対応が十分な深度と速度に達しなかったとしている。侵入経路との直接の関係はまだ示されていないが、組織が把握したリスクをどの期限と権限で是正するかという、脆弱性管理と経営判断の問題も浮かび上がった。
能動的サイバー防御をめぐる動き
GMOは本件を、能動的サイバー防御に関する措置の「発動第1号」事案と位置付けるよう政府関係機関へ緊急要請した。これはGMO側の要請・主張であり、政府が適用を決定したという意味ではない。熊谷代表も、GMOが法律上の「特定社会基盤事業者」ではなく、措置の実施は政府が主体的に判断するものだと認識したうえでの具申だと説明している。
これから確認すべき更新点
- 侵入経路、侵害開始時期、悪用された脆弱性または認証情報
- 攻撃者が主張する共通管理権限、VPS間分離、更新サーバー経由の事実関係
- 配布RDPファイルの設定履歴と、ローカルドライブへの実アクセス記録
- 解約済み環境の廃棄・消去手順と、実際の保持期間
- 26,739件のうち実際に侵害・情報取得を確認した件数
- 持ち出された情報の項目、対象者、件数
- 接続元端末への侵害有無と確認方法
- 不正取引の申告件数、認定基準、補償実績
- 代替環境の安全性評価、移行方法、無料期間後の条件
- 第三者調査報告書と再発防止策の公開範囲
一次情報・参考資料
- GMOインターネット:第1報(2026年10月21日)
- GMOインターネット:第2報(2026年10月22日)
- お名前.com:第3報(2026年10月23日)
- GMOインターネット:第4報/補償・恐喝・政府要請(2026年10月24日)
- GMOインターネット:第5報/利用者へのお願い(2026年10月24日)
- GMOインターネットグループ:第6報/端末・アカウント保護と調査協力(2026年10月26日)
- GMOインターネットグループ:第7報/攻撃予告と顧客PC解析(2026年10月26日)
- GMOインターネットグループ:第8報/正午前のネット切断・電源断要請(2026年10月27日)
- GMOインターネットグループ代表 熊谷正寿:経営上の反省と政府要請の説明(2026年10月25日、26日追記)
- お名前.com デスクトップクラウド:ご活用ガイド(RDPファイルのファイル共有設定)
- Microsoft Learn:RDPプロパティ
drivestoredirectの仕様 - ゴールデンウェイ・ジャパン(FXTF):影響を受けた複数のMT4口座を確認(2026年10月26日)
- ITmedia NEWS:X上の利用者被害報告の整理(2026年10月23日)
- J-CASTニュース:300万円・180万円の被害申告と攻撃者メールの本人取材(2026年10月26日)
- TBS NEWS DIG:2秒間で400万円超を失ったとする利用者取材(2026年10月26日)
- satoru.net:攻撃者メッセージ12件の保存・時系列整理(個人情報を除外)
- satoru.net:要求・期限・脅しの推移と保存方法
- ActiveTK's Note:攻撃者サイトとGMO宛てメールのOSINT記録
- FNNプライムオンライン:10月24日公開声明の100万ドル要求(2026年10月26日)
- 内閣官房:サイバー安全保障に関する取組
- INTERNET Watch:発表内容の整理(2026年10月26日)
- Yahoo!ファイナンス:GMOインターネット(4784)時系列株価
- Yahoo!ファイナンス:GMOインターネットグループ(9449)時系列株価
- みんかぶ:補償方針公表後のGMOインターネット株急落(2026年10月26日)