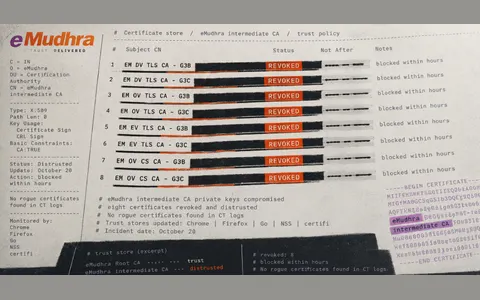
eMudhraの中間CA鍵8件が侵害 Firefox 158.0.1とGoが証明書を拒否する更新を公開
eMudhraの中間CA証明書8件の秘密鍵が侵害されたことを、MozillaとGoogleのChrome Root Programが10月20日に確認しました。中間CAの鍵を持つ者は、ブラウザが受け入れる証明書を任意のサイト向けに発行できます。Firefox 158.0.1は侵害された中間証明書の遮断リストを更新しました。Go 1.27.3とGo 1.26.10も8つの中間CA鍵を経由する証明書チェーンを拒否するようになりましたが、Goチームは対象のCA名を明らかにしていません。