WordPress用SEOプラグイン「Rank Math PRO」の公式配布物にバックドア、該当期間に導入したサイトは侵害前提で対応を
Rank Math PROのうち、10月15日20:02から16日07:12(UTC)の間にrankmath.comから入手したもの、または更新として配信されたものにマルウェアが混入していた。仕込まれたバックドアは、削除しても自ら復元する。Rank Mathは、この期間のコピーをインストールして有効化したサイトを侵害されたものとして扱うよう呼びかけている。
セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします
Rank Math PROのうち、10月15日20:02から16日07:12(UTC)の間にrankmath.comから入手したもの、または更新として配信されたものにマルウェアが混入していた。仕込まれたバックドアは、削除しても自ら復元する。Rank Mathは、この期間のコピーをインストールして有効化したサイトを侵害されたものとして扱うよう呼びかけている。
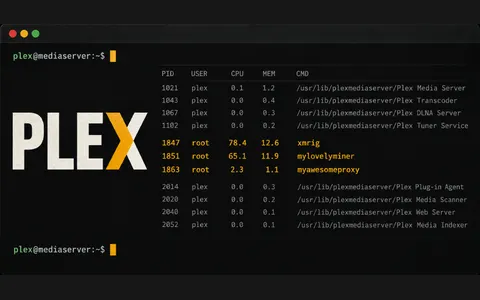
Plex Media Serverの4つの脆弱性を連鎖させる「Plex2Shell」の悪用が確認された。PoCが公開された翌日には攻撃が始まっている。侵入後には暗号資産マイナーとリバースプロキシのソフトが設置されている。外部からアクセスできる状態でPlexを運用している場合は、ベンダの更新情報を確認し、不審なプロセスがないか点検してほしい。
F5が、NGINX Webサーバの複数の脆弱性に対するセキュリティパッチを定例外で公開した。このうち3件は深刻度がcriticalで、攻撃者が脆弱なシステム上でコードを実行できるおそれがある。NGINXはリバースプロキシやロードバランサとしても広く使われている。自社の構成で使っているバージョンが対象かどうか、確認が必要だ。
10月9日10時ごろから、第三者が会員情報取得APIを不正に使って会員情報を取得していた。同社が気付いたのは13日で、同日13時36分までに封じ込めを終えた。このAPIは定期処理にも使われていたため、正規の通信との区別がつきにくかったという。流出した可能性のある項目には、メールアドレスとパスワードのほか、氏名、住所、電話番号、勤務先情報が含まれる。同じパスワードを他のサービスでも使っている会員は、そちらも変更したほうがよい。
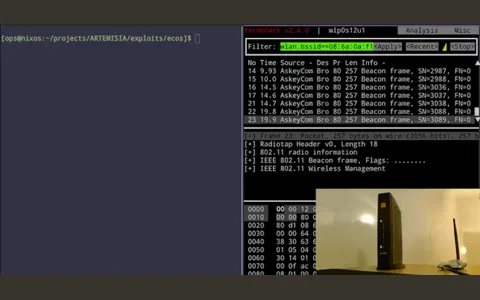
研究者のQuentin Kaiser氏が10月16日に公表した。Broadcom製チップを使うルータでは、電波の届く範囲にいる攻撃者が、Wi-Fiパスワードもペアリングもなしにroot権限でコードを実行できる。ベルギーのISP3社が提供するホームゲートウェイで攻撃の成立が実証され、うち1台ではWi-Fiパスワードを読み取られた。この脆弱性はまだ修正されていない。Broadcom系の機器を使っている場合は、機器ベンダや通信事業者からの案内に注意してほしい。
攻撃者がAOMEIのサーバに侵入し、バックアップソフトに組み込まれた宣伝表示機能を通じてマルウェアを配布したと報じられている。攻撃者は設定ファイルを一時的に書き換え、その後元に戻して痕跡を隠していた。業務端末にAOMEI製品を入れている組織は、ベンダの公式発表を確認し、該当端末を点検する必要がある。
今月のWindows Serverセキュリティ更新プログラムを適用すると、一部のExchange Server環境でOWAにサインインできなくなったり、メール配送に支障が出たりする。Microsoftがこの問題を認めた。オンプレミスでExchangeを運用している組織は、適用前に既知の問題の情報を確認し、検証環境で試しておくと安全だ。
Windows DNSに、リモートコード実行を含む複数の脆弱性があることが報じられた。DNSは組織ネットワークの基盤で、Windows Serverでこの役割を担っている環境は多い。対象バージョンと修正プログラムの提供状況をMicrosoftの情報で確認してほしい。
10月16日の夜、OpenCodeの旧システムに侵入者が到達した。その結果、ホスト型サービス「OpenCode Console」に保存されていた外部AIプロバイダのAPIキーが露出した可能性があると同社は説明している。通知を受けたのは一部のユーザーに限られる。Consoleにキーを登録していたチームは、該当キーを失効させて再発行し、利用履歴に不審な点がないか確認してほしい。
GhostActionの攻撃者はこれまで、乗っ取ったプロジェクトに悪意あるGitHub Actionsワークフローを注入していた。今回はそこから手口を広げ、オープンソース開発者へのフィッシングと、偽のフォントファイルに隠したスティーラーの配布を始めている。対策が進むのに合わせて手口を変えてきている点が特徴だ。リポジトリに見慣れないファイルが追加されていないか、ワークフローに不審な変更がないかを点検したい。
Node.jsの開発チームが、複数の脆弱性が見つかったことを明らかにした。現地時間2026年10月21日以降にセキュリティアップデートを公開する予定だ。Node.jsを本番で使っている場合は、公開後すぐに更新できるよう、今のうちに対象バージョンの洗い出しと適用手順の準備をしておくとよい。
日本経済新聞社が、新たな情報漏えいを公表した。約1カ月で3件目となる。システム開発に使っていたクラウドサービスに不正アクセスがあり、183万件の個人情報が漏えいした。開発用のクラウド環境に本番の個人データを置いている組織にとっては、自社のアクセス管理を見直す材料になる。