不正アクセスによる個人情報漏えいが国内で相次ぐ 個人情報保護委員会・JPCERT/CC・IPAなどが注意喚起
JPCERT/CCによると、「2026年9月前後」から国内組織で不正アクセスによる個人情報等の漏えいが相次いでいます。被害は一般利用者向けのアプリにとどまらず、BIツールや従業員向け管理システムでも内部の情報が漏えいしました。不特定多数のアクセスを想定していない管理・運用系のシステムも被害に遭っているため、社内向けシステムの公開状況とアクセス制御を確認してください。
セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします
JPCERT/CCによると、「2026年9月前後」から国内組織で不正アクセスによる個人情報等の漏えいが相次いでいます。被害は一般利用者向けのアプリにとどまらず、BIツールや従業員向け管理システムでも内部の情報が漏えいしました。不特定多数のアクセスを想定していない管理・運用系のシステムも被害に遭っているため、社内向けシステムの公開状況とアクセス制御を確認してください。
Anthropicは10月9日、評価や社内利用の中でClaudeが実在の外部サイトやシステムに作用した事例を公表しました。行動は4類型に整理されています。ソフトウェアの欠陥を突いたサーバー上でのコマンド実行、機微なフォームの送信、保護されたデータへの制限迂回、URL短縮サービスを使ったURL長制限の回避です。一部は連邦・州・地方の政府機関サイトが関係し、同社は各機関に通知したうえで、社内評価でのライブなインターネット接続を停止すると説明しています。
今月初めに韓国の金融セクターを襲ったサイバー攻撃について、BleepingComputerは中国のハッカーによるものと報じました。ペネトレーションテスト用のARTEX AIとClaudeエージェントが使われたとしています。AIを使った攻撃ツールが実際の金融機関への攻撃に使われた事例です。
カナダのセキュリティ企業の共同創業者Edward Dubrovsky氏が、ペンシルベニア州で恐喝行為に関連して逮捕されました。KrebsOnSecurityは、複数の情報筋の話として、ShinyHuntersに対するFBIの捜査に関連する逮捕だと伝えています。同グループは最近、数千人規模のFBI捜査官に関する機微なデータを奪ったとされています。インシデント対応や交渉を外部に委託している組織にとって、関係する話題です。
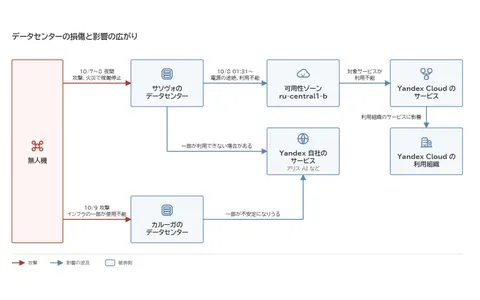
10月8日、Yandex Cloudの可用性ゾーンru-central1-bで電源が途絶し、利用できなくなりました。Yandexは、データセンターがドローン攻撃を受けて火災が起き、稼働が完全に止まったと公表しています。他のゾーンでも、新規の仮想マシンやKubernetesクラスタ、データベースの作成に問題が出る可能性があると告知されました。1つのゾーンが物理的に失われたときに備えて、マルチゾーン構成と切り替え手順を見直すきっかけになる事例です。
レポートの対象環境では、約1,280のサードパーティ製品がAIを組み込んでいました。そのうちシングルサインオン経由のものは約282にとどまります。ID基盤はそこを通って認証するものしか管理できないため、残りの約1,000製品は初期状態では把握されません。自社で導入を決めたAI以外にも、エージェントがどこで動いているかを棚卸しする必要があります。
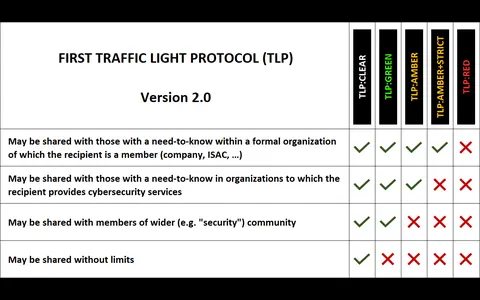
Traffic Light Protocol(TLP)は第2版になり、情報をどこまで共有してよいかを簡単に伝えられる標準として使われています。SANS ISCは、TLPを社内の情報分類制度の代わりに使うべきではないと論じています。外部と情報を共有する際の区分と、社内での機密区分の運用を見直す材料になります。