SonicWall SMA1000の最大深刻度の脆弱性 CVE-2026-102255、パッチ公開3日で悪用
SonicWall SMA1000アプライアンスの最大深刻度の脆弱性CVE-2026-102255が攻撃に使われている。修正は火曜日に出たばかりで、悪用確認までわずか3日だった。SMA1000を運用している組織は、パッチを適用済みかどうかをすぐに確かめる必要がある。
セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします
SonicWall SMA1000アプライアンスの最大深刻度の脆弱性CVE-2026-102255が攻撃に使われている。修正は火曜日に出たばかりで、悪用確認までわずか3日だった。SMA1000を運用している組織は、パッチを適用済みかどうかをすぐに確かめる必要がある。
CitrixはNetScaler ADCとNetScaler Gatewayのクリティカルな脆弱性CVE-2026-107406を修正した。メモリオーバーフローの欠陥で、特定の構成条件では遠隔コード実行やサービス拒否につながるおそれがある。影響を受けるのはSAML構成で、Citrixは管理者に今すぐパッチを当てるよう警告している。
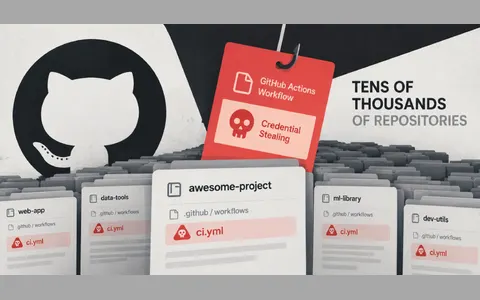
著名なOSSメンテナー2人のアカウントが乗っ取られ、認証情報を盗む不正なワークフローが多数のリポジトリにpushされた。StepSecurityによれば、ゲームエンジンpyxelの作者Takashi Kitao氏のアカウントからは27リポジトリに仕込まれている。キャンペーンは現在も続いているため、利用中のOSSリポジトリで見覚えのないワークフロー変更がないか点検したい。
バックアップ管理基盤AhsayCBSで、クリティカルと中程度の脆弱性が1件ずつ悪用されている。CVE-2026-105133(CVSS v4 5.5)も含まれ、どちらも修正は出ていない。攻撃者は機器を乗っ取り、Microsoft Edgeを装ったXMRigマイナーやWebシェルを設置している。利用者はベンダの対応状況を追うとともに、自社の機器に不審なプロセスやファイルがないか確認する必要がある。
AnyDesk Linuxの認証前リモートコード実行の欠陥について、動作するエクスプロイトが公開された。接続が承認される前にroot権限を奪われる。修正は6月のバージョン8.0.3で済んでいるが、変更履歴には「クラッシュにつながるバグの修正」としか書かれず、CVEも振られていない。そのため更新を後回しにした環境が残っている可能性があり、Linux版を使っているなら版数を確認したい。
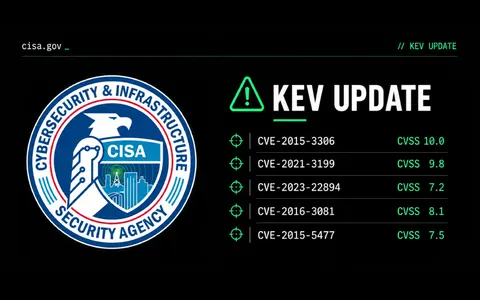
CISAは、中国系の攻撃グループFlax Typhoonが悪用した脆弱性5件を既知の悪用された脆弱性(KEV)カタログに加えた。ProFTPDのアクセス制御不備CVE-2015-3306(CVSS 10.0)のように、古い欠陥も含まれる。連邦機関の対応期限は10月11日。あわせてFBIは関連ドメイン7件を差し押さえ、重要インフラへの侵入に使われたツールを無力化した。古いサーバーが残っていないか、棚卸しのきっかけにしたい。
コミューンが運営する「Commune」「Commune for Work」が不正アクセスを受け、一部のコミュニティで会員情報が漏えいした。漏えい人数は推計で約30.7万人。メールアドレスを含む会員もいる。同社は全コミュニティを止めて対応したが、メンテナンス中も残っていた通信経路を悪用され、不正な会員登録と閲覧が起きた。青森県の「青森びいき」など、自治体や企業が運営するコミュニティにも影響しているため、利用組織は自分たちのコミュニティが該当するか確認する必要がある。
ローソンは、アカウントサービス「ローソンID」と「ローソンアプリ予約」がサイバー攻撃を受け、顧客の個人情報が流出したと公表した。利用者が多いサービスのため、流出した情報を使ったフィッシングやなりすましの連絡に注意したい。
Microsoftによると、サポート対象外のバージョンのWindowsを動かしている端末は、来年予定のWindows Update証明書のローテーション以降、セキュリティ更新を受け取れなくなる。古いOSが残っている組織は、移行計画をこの時期に合わせて見直す必要がある。
IPAは、不正アクセスによる情報漏えいなどの事案が続いていることを受け、速やかに実施すべき対策をまとめた文書を公開した。国内で漏えい公表が相次ぐなか、自組織の対策を点検する際の参考資料として使える。
攻撃者は、Bing検索結果の正規リダイレクトをGoogle検索広告のクリックURLに使っている。ユーザーは偽のClaudeインストーラへ誘導され、ClickFix攻撃を受ける。広告からAIツールを入手する社員がいる組織では、正規の配布元を周知しておきたい。
Tenableは、脆弱性診断ツール「Nessus」の複数の脆弱性を修正するアップデートを公開した。そのなかには「クリティカル」と評価されたものも含まれる。Nessusは社内ネットワークを広く見渡せる位置に置かれることが多いため、運用している組織は更新を確認したい。