IDCフロンティアのクラウドサービスにランサムウェア攻撃、東日本の基盤で障害
ソフトバンク子会社のIDCフロンティアは、同社クラウドサービスの一部システムがランサムウェア攻撃を受けたと公表した。東日本のクラウド基盤の一部で障害が起きている。IDCFクラウドで業務システムを動かしている組織は、自社サービスへの影響と事業者からの続報を確認する必要がある。
セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします
ソフトバンク子会社のIDCフロンティアは、同社クラウドサービスの一部システムがランサムウェア攻撃を受けたと公表した。東日本のクラウド基盤の一部で障害が起きている。IDCFクラウドで業務システムを動かしている組織は、自社サービスへの影響と事業者からの続報を確認する必要がある。
JPCERT/CCは10月8日、国内組織で続く個人情報流出などの侵害事案を受けて注意喚起を出した。報告によると、モバイルアプリ向けAPIの悪用や既知のソフトウェア脆弱性への攻撃が確認されており、Metabaseを狙った攻撃にも言及している。外部に公開しているAPIや業務ツールのパッチ適用状況を点検するきっかけにしたい。
米当局は、「Apache Struts」「ProFTPD」をはじめとする5件の脆弱性が実際に悪用されているとして、リストに追加した。修正の適用に加え、侵害を受けていないかの調査も求めている。いずれも国内のサーバーで広く使われているソフトウェアのため、該当製品を運用していれば優先して確認したい。
Cisco Systemsは「Cisco NX-OS Software」の脆弱性14件を修正するセキュリティアップデートを公開した。半数が重要度「クリティカル」とされる。BleepingComputerによると、悪用されるとNexusスイッチ上でroot権限による任意のコード実行につながるおそれがある。データセンターでNexusを運用している組織は、アドバイザリで対象の構成と修正版を確かめておきたい。
Splunkは、ログ分析プラットフォーム「Splunk Enterprise」に46件の脆弱性があると公表した。深刻度「クリティカル」のものも含まれ、利用者に注意を呼びかけている。Splunkはセキュリティ監視の中心に置かれることが多い。侵害されると監視基盤そのものが攻撃の足がかりになるため、更新計画を早めに立てたい。
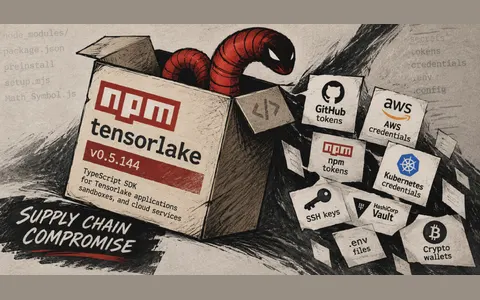
Tensorlake向けTypeScript SDKのnpmパッケージ「tensorlake」が、ChainDrop / Shai-Hulud系のサプライチェーン攻撃で侵害された。Socketによると、悪性のバージョン0.5.144には、認証情報やシークレットを盗み出し、永続化したうえで遠隔から送られたコードを実行するマルウェアが含まれる。このバージョンを導入した開発環境やCIがないか、依存関係の履歴を調べたい。
CMS「Movable Type」に複数の脆弱性が見つかったと、ScanNetSecurityが報じた。Webサイトの運用にMovable Typeを使っている場合は、提供元の公表情報で対象バージョンと修正版を確認し、アップデートを検討する必要がある。
Dellは「Dell Container Storage Modules(CSM)」に複数の脆弱性を確認し、セキュリティアップデートを公開した。重要度は「クリティカル」とされている。KubernetesなどのコンテナとDellのストレージを連携させている環境では、適用対象かどうかを確認しておきたい。
JGC Digitalが利用するBIツール「Metabase」が不正アクセスを受け、約6万件の情報が取得されたことが確認された。JPCERT/CCの同日の注意喚起でも、Metabaseを狙った攻撃が挙げられている。社内データを集約するBIツールをインターネットに公開していないか、バージョンが最新かを見直したい。
GitHub上の偽リポジトリ1万7000件超が、マルウェア「SmartLoader」を配布している。今月初めに再開した「FakeGit」キャンペーンの一部で、最終的には情報窃取型マルウェア「StealC」を送り込む。開発者がツールやサンプルコードをGitHubから入手する際は、配布元の正当性を確かめる運用が欠かせない。
FBIは、中国の国家支援型ハッカー集団「Flax Typhoon」が攻撃ツール「MicroScan」「FishHub」の運用に使っていたドメイン7件を押収した。これらのツールは、世界各地の重要インフラなどへの侵入に使われていた。同日にはFBIと他の6カ国の機関が、米英が制裁対象としている中国企業Integrity Technology Groupに関係するハッカーについても発表した。東南アジアの政府機関や医療機関などからメールを盗み、第三者が閲覧できるポータルを運営していたという。
デンマーク政府は10月5日、第三者が民間企業の正規アクセスを悪用してCPRを照会し、約880万人の氏名、住所、CPR番号などにアクセスしたと発表した。照会は民間企業に認められた範囲の中で行われ、当局はその企業のアクセスを停止した。外部事業者に照会権限を渡しているシステムでは、権限が正規でも大量取得を見逃さない監視が必要になることを示す事例だ。