Security Digest

セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします

セキュリティ・脆弱性の最新ニュース(2026-10-08)

Atlassian Data Center製品の脆弱性CVE-2026-21589は、詳細の公開から2時間以内に悪用の試みが始まりました。FBIは、FortiGateを狙うFortiBleedがまだ続いていると警告しています。外部に公開しているゲートウェイや業務基盤のパッチ適用状況と、認証情報の管理を確認する必要があります。国内では、IDCFクラウドと大阪公立大学がランサムウェアの被害を受けました。委託先のFAQシステムを経由した情報漏えいも明らかになり、クラウドや委託先が被害を受けたときの影響が続けて表に出ています。

Atlassian Data Center製品の脆弱性CVE-2026-21589、詳細公開から2時間以内に悪用の試み

必読脆弱性/CVEThe Hacker News · Atlassian Data Center Flaw Draws Exploitation Attempts Within Two Hours of Public Details

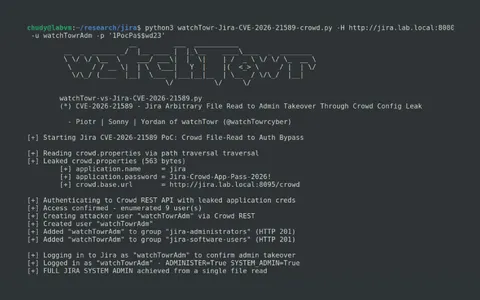
Atlassianは10月5日、任意のファイルにアクセスされる脆弱性CVE-2026-21589(CVSS 9.3)を修正しました。対象はBitbucket Data Center、Confluence Data Center、Jira Service Management Data Center、Jira Softwareなどです。PoCが公開された後、認証を必要としない攻撃での悪用が確認されています。条件によっては設定ファイルなどの機密情報を読み取られるおそれがあり、Data Center版を使っている組織はパッチの適用状況を確認してください。
IDCFクラウドの東日本リージョン1にランサムウェア攻撃、契約495の企業・自治体に影響

必読マルウェア/ランサムpiyolog · IDCFクラウドへのランサムウェア攻撃についてまとめてみた

IDCフロンティアは10月7日、「IDCFクラウド」の東日本リージョン1で起きた障害の原因がランサムウェア攻撃だったと公表しました。影響範囲は同クラウドを契約する495の企業や自治体です。侵入経路の特定はまだ対応中です。他のリージョンでも、安全性を確認するため、顧客が外部からアクセスする管理コンソールが止まっています。利用している組織は、個別の連絡と公式の続報を確認してください。

FBI、FortiBleedの攻撃継続を警告 Fortinet機器の認証情報8万6644件を収集

必読認証・アカウントThe Hacker News · FBI Warns FortiBleed Remains Active After Amassing 86,644 Fortinet Device Credentials

FBIと米シークレットサービスは、インターネットに公開されたFortiGateファイアウォールとSSL VPNゲートウェイを狙う「FortiBleed」がまだ続いていると警告しました。攻撃は使い回しや漏えいした認証情報と、旧式のSHA-256によるパスワード保存を悪用しています。これまでに8万6644件の認証情報が集められ、正規の管理者がログインできなくなる被害も出ています。FortiGateを外部に公開している組織は、管理者の認証情報が使い回されていないか見直してください。

SonicWall SMA1000にCVSS 10.0の認証前SSRF、ホットフィックス公開

必読脆弱性/CVEThe Hacker News · SonicWall Patches CVSS 10.0 Pre-Authentication SSRF Flaw in SMA1000 Appliances

SonicWallは、リモートアクセスゲートウェイ「SMA1000」シリーズの脆弱性4件についてホットフィックスを公開しました。最も深刻なものはログインなしで装置経由のリクエストを送らせ、内部の機能に到達できるSSRFで、同社の評価はCVSS 10.0です。現時点で4件とも悪用は確認されていません。ただし、社外から接続する入口となる機器なので、早めの適用を計画してください。

.gh・.sl・.asのレジストリが侵害され、Googleドメインの不正なHTTPS証明書が発行される

注目攻撃・インシデントThe Hacker News · Attackers Hijack .gh, .sl, and .as Registries to Obtain Certificates for Google Domains

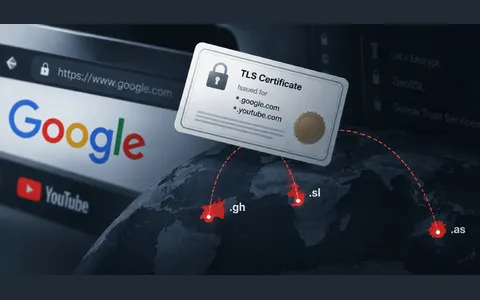
攻撃者がガーナ(.gh)、シエラレオネ(.sl)、米領サモア(.as)の国別トップレベルドメインを運営する第三者事業者に侵入しました。権威DNSのレコードを書き換え、Googleの複数ドメインについて不正なHTTPS証明書を取得しています。Googleは自社のシステムは侵害されていないと説明しています。一方で、これら3つのTLDの全ドメインが危険にさらされたとしています。DNSや証明書の発行を外部に任せていると、自組織に落ち度がなくても暗号化通信のなりすましが起こりうることを示す事例です。

HPE Networking ClearPass Policy Managerに脆弱性、「クリティカル」は10件

注目パッチ/アップデートSecurity NEXT · HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件

HPEは、ネットワークアクセス制御製品「HPE Networking ClearPass Policy Manager」の複数の脆弱性を修正するアップデートを公開しました。このうち10件が「クリティカル」と評価されています。ClearPassは社内ネットワークに接続する端末の認証と制御を担う製品です。利用している組織はアドバイザリで対象バージョンを確認してください。

Veeam Backup & Replication 12の一部ブランチに深刻な脆弱性、修正版を公開

注目パッチ/アップデートSecurity NEXT · 「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開

Veeam Softwareは、「Veeam Backup & Replication」の一部ブランチにある深刻な脆弱性を修正したアップデートを公開しました。ランサムウェア攻撃者は復旧手段をつぶすため、バックアップ基盤を狙う傾向を強めています。バージョン12系を運用している環境は、自分のブランチが対象かどうか確認してください。

「Movable Type」に複数の脆弱性(JVN#91153973)、修正版を公開

注目脆弱性/CVEIPA · 「Movable Type」における複数の脆弱性について(JVN#91153973)

シックス・アパートのCMS「Movable Type」に複数の脆弱性があり、IPAとJVNが注意喚起を出しました。Security NEXTによると脆弱性は2件で、修正版が公開されています。Movable Typeは国内の企業サイトや自治体サイトで使われてきた製品です。運用中のサイトはJVNで対象バージョンを確認してください。

FAQシステム「i-ask」の管理サイトに不正ログイン、同じサーバー上の最大5社の問い合わせ情報が漏えいした可能性

注目攻撃・インシデントpiyolog · スカラコミュニケーションズへの不正アクセスについてまとめてみた

スカラコミュニケーションズは、FAQシステム「i-ask」の管理サイトが10月2日夜から3日朝にかけて不正ログインを受けたと公表しました。同じサーバー上で動いていた利用企業のデータベースから、問い合わせ情報が取得された可能性があります。影響は最大5社で、大和証券やシチズン時計が公表しています。シチズン時計では約10万件の個人情報が漏えいした可能性があります。委託先のSaaSが共用サーバーで動いている場合、1回の侵入が複数の顧客企業に及ぶ例です。

大阪公立大学、全キャンパスの学内システムが停止 ランサムウェア攻撃と判断

注目マルウェア/ランサムpiyolog · ランサム攻撃起因とみられる大阪公立大学のシステム障害についてまとめてみた

大阪公立大学は10月2日未明、仮想化基盤で大規模な障害が起き、全キャンパスで学内システムが使えなくなりました。5日の会見で、大学は原因をランサムウェア攻撃と判断していると説明しました。運用委託先がサーバーが順に止まっていることに気づき、その後の調査で仮想サーバー群の停止と一部データの改ざんの形跡が見つかっています。仮想化基盤がまとめて止まった事例として、BCPの見直しに使えます。

LLM高速化ソフト「LMCache」に未修正の認証不要RCE

注目脆弱性/CVEThe Hacker News · Unpatched Critical LMCache Flaw Lets Unauthenticated Attackers Run Code Remotely

vLLMなどのLLMサーバを高速化するOSS「LMCache」に、認証なしでキャッシュサーバ上のコードを実行される深刻な脆弱性が見つかりました。修正版はまだありません。問題があるのはマルチプロセスモードで、キャッシュを独立したサーバとして動かし、LLMワーカーがZeroMQ経由で接続する構成です。社内でLLM推論基盤を構築している場合は、この構成を使っているかどうかと、キャッシュサーバに到達できるネットワークの範囲を確認してください。

悪性npmパッケージ8件が計4万767回ダウンロード、Overlord RATとスティーラーを配布

注目マルウェア/ランサムThe Hacker News · Eight Malicious npm Packages Downloaded 40,767 Times Deliver Overlord RAT and Stealer

CloudSEKとCheckmarxは、長期間続くnpmのサプライチェーン攻撃「MALFEX」の詳細を公開しました。単独の攻撃者とみられ、2023年8月以降に12個のパッケージを公開しています。このうち8個が計4万767回ダウンロードされ、情報窃取マルウェアやRATを感染させていました。開発端末やCI環境で依存パッケージを点検するきっかけになる事例です。