「FortiMail」にゼロデイ脆弱性 CVE-2026-104286、修正アップデートの提供開始
Fortinetのメールセキュリティ製品「FortiMail」に脆弱性「CVE-2026-104286」がある。この脆弱性はすでにゼロデイ攻撃に使われており、同社が修正アップデートの提供を始めた。FortiMailはメールの出入口に置かれる製品なので、利用している組織はバージョンを確認し、アップデートを当てる必要がある。
セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします
Fortinetのメールセキュリティ製品「FortiMail」に脆弱性「CVE-2026-104286」がある。この脆弱性はすでにゼロデイ攻撃に使われており、同社が修正アップデートの提供を始めた。FortiMailはメールの出入口に置かれる製品なので、利用している組織はバージョンを確認し、アップデートを当てる必要がある。
Atlassianは10月5日、自社運用型のData Center製品8つに影響する脆弱性「CVE-2026-21589」を公表した。対象にはConfluence、Jira、Bitbucketなどが含まれ、深刻度はCVSS 9.3。ログインしていない攻撃者でも、Webアプリケーションのルートディレクトリにある特定のファイルを読み取れる。ただし攻撃者はファイル名とパスを正確に知っている必要があり、ディレクトリの中身を一覧することはできない。社内でJiraやConfluenceを自社運用している組織は、ベンダの案内に沿って対応したい。
Ninja Formsと「WPC Product Bundles for WooCommerce」は互いに関係のないWordPressプラグインだが、その両方で蓄積型XSSの脆弱性が悪用されている。攻撃者はこの脆弱性を使ってバックドアを仕込み、不正な管理者アカウントを作っている。これらのプラグインを使うサイトは、更新に加えて、見覚えのない管理者アカウントがないかも確認したい。
WordPressの開発チームが、複数の脆弱性を修正した「WordPress 7.1.3」を公開した。開発チームは早めのアップデートを呼びかけている。自動更新を止めているサイトは、手動で適用する必要がある。
Googleは現地時間10月6日、ブラウザの最新版「Chrome 155」を公開した。修正した脆弱性は247件で、そのうち4件は重要度が「Critical」とされている。組織内の端末で自動更新が止まっていないか、配布しているバージョンが新しくなっているかを確認しておきたい。
JetBrainsは、開発環境やプロジェクト管理製品など6製品で、脆弱性57件を修正した。この中には重要度「クリティカル」のものも含まれる。開発者が日常的に使うIDEや、チームで共有するサーバ製品が対象なので、手元の環境とサーバの両方でバージョンを確認したい。
悪意ある表計算ファイルを開いた時点で、LibreOfficeとApache OpenOfficeが攻撃者のコードを実行してしまうことを研究者が示した。このとき、マクロ実行前に出る警告は表示されない。攻撃が成り立つのはJavaサポートが有効な場合に限られる。現時点では概念実証にとどまり、実際の攻撃に使われたという報告はない。
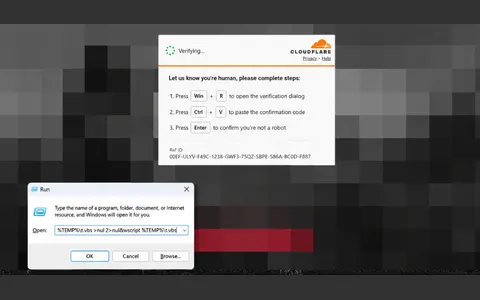
Microsoft Threat Intelligenceによると、ClickFix攻撃の新しい手口が確認された。改ざんされたWebサイトが、スクリプトをPNGファイルに偽装してブラウザのキャッシュに先に読み込ませる。そのうえで利用者をだまし、キャッシュ内のペイロードを実行させる。外部からファイルをダウンロードしないので、通信を前提にした従来の監視では見落としやすい。「指示どおりにコマンドを貼り付けて実行しない」という利用者への周知を改めて徹底したい。
広告アカウントの担当者を狙ったフィッシングが確認された。偽サイトはChatGPT、Gemini、Claude、Perplexityなどの広告サービスを装っている。browser-in-browser攻撃でログイン情報と多要素認証のコードを盗み取る。人が操作するフィッシング基盤とされ、MFAを入れていても、コードを入力してしまえば防げない。
日本経済新聞社は、従業員が使っていた「Microsoft 365」のアカウントがサイバー攻撃を受け、大量のなりすましメールが送られたと明らかにした。BleepingComputerによると、侵害されたのはMicrosoftとGoogleの従業員メールアカウント2件で、うち1件から数千通のフィッシングメールが送られた。知っている相手から届いたメールでも安全とは限らないので、取引先にも注意を呼びかけたい。
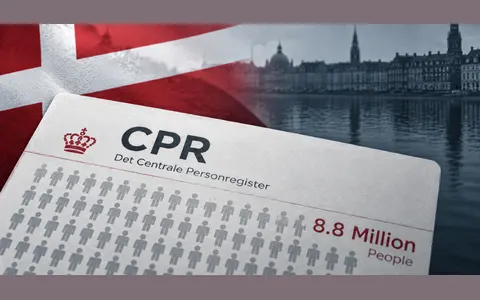
デンマークのデジタル化省は10月5日、国の住民登録(CPR)にある約880万人分の情報に不正アクセスがあったと発表した。対象には生存者と死亡者の両方が含まれ、アクセスされたのは氏名、住所、個人識別番号。攻撃者は、民間企業に正規に認められていた照会権限を使っていた。外部の事業者に与えた正規のアクセス権限が、そのまま大規模な漏えいの経路になった例だ。
大和証券は、委託先が侵害を受け、同社に問い合わせをした顧客の個人情報が外部に流出した可能性があると明らかにした。自社のシステムが無事でも、業務を委託した先から情報が漏れることがある。委託先の管理体制を見直すきっかけにしたい。