FortiMailに深刻なゼロデイ脆弱性 CVE-2026-104286、攻撃で悪用中・修正版は準備中
Fortinetは、メールセキュリティ製品「FortiMail」の深刻な脆弱性CVE-2026-104286がゼロデイ攻撃に悪用されていると警告しました。脆弱な機器で、権限のないコードやコマンドの実行に使われています。修正版はまだ準備中です。FortiMailを運用している組織は、同社が公表した回避策を確認し、修正版が出るまで適用を検討してください。
セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします
Fortinetは、メールセキュリティ製品「FortiMail」の深刻な脆弱性CVE-2026-104286がゼロデイ攻撃に悪用されていると警告しました。脆弱な機器で、権限のないコードやコマンドの実行に使われています。修正版はまだ準備中です。FortiMailを運用している組織は、同社が公表した回避策を確認し、修正版が出るまで適用を検討してください。
米CISAは、Cisco Catalyst SD-WAN Managerの認証回避脆弱性CVE-2026-76504(CVSSスコア9.8)を、悪用が確認された脆弱性の一覧(KEV)に加えました。認証されていないリモートの攻撃者が、影響を受けるシステムにアクセスできるおそれがあります。実際の攻撃が報告されているため、SD-WAN Managerを使う組織は修正の適用状況を確認する必要があります。
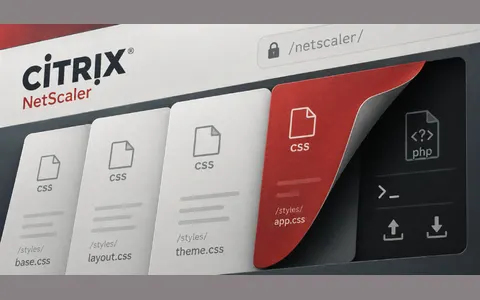
Citrix NetScaler ADCとNetScaler Gatewayにある、認証前に悪用できる深刻なコマンドインジェクション脆弱性が攻撃に使われています。LevelBlueの調査チームは複数の顧客環境で攻撃を確認しました。攻撃者はWebシェルを設置し、設定データの窃取を試みていました。侵入後の痕跡として、スーパーユーザーの作成や、CSSファイルに見せかけたURLに置かれたWebシェルが報告されています。脆弱性への対処に加えて、すでに侵害されていないかの点検も必要です。
カーシェア・レンタカーサービス「タイムズカー」への不正アクセスで、運転免許証画像などの本人確認書類約160万件が漏えいしました。本人確認書類は簡単に作り直せない情報です。利用者は、この情報を使ったなりすましや詐欺の連絡に注意してください。
日本郵政と日本郵便のスマートフォン向けアプリが侵害され、顧客情報が不正に取得されました。両社は緊急メンテナンスを実施しています。利用者の多い公共性の高いアプリで起きた事案のため、利用者は今後の公表内容を確認してください。
Apple CoreGraphicsの脆弱性CVE-2026-86950について、初めて概念実証コード(PoC)が公開されました。Appleは、この脆弱性が特定の個人を狙った攻撃に使われた可能性があるとしています。公開されたPoCは、細工したPDFで未修正のiPhoneやMacをクラッシュさせるもので、コード実行までは実現していません。WhatsAppのPDFチェックの動きから、配布経路の可能性も指摘されています。管理下の端末にアップデートが適用済みか確認してください。
ファイル共有ソフトを提供するKiteworksが、126件の脆弱性を修正するセキュリティアップデートを公開しました。この中には、メールセキュリティ製品Email Protection Gateway(EPG)の、深刻度が最大と評価されたコードインジェクション脆弱性が含まれます。EPGを導入している組織は更新の対象です。
NVIDIAは、「NVIDIA GPU Display Driver」と「NVIDIA vGPU Software」の複数の脆弱性を修正するアップデートを公開しました。vGPU Softwareには、重要度「クリティカル(Critical)」の脆弱性が含まれます。GPU仮想化基盤やGPUサーバーを運用している環境では、ドライバとvGPUソフトウェアの両方が更新対象になります。
HPEは、無線LANアクセスポイント「HPE Networking Instant On AP」の複数の脆弱性を修正したアップデートを公開しました。重要度「クリティカル」の脆弱性が5件含まれます。中小規模のオフィスでよく使われる製品のため、設置している拠点ではファームウェアの更新状況を確認してください。
OpenSSL Projectが「OpenSSL Security Advisory [29th September 2026]」を公開し、JVNも情報を掲載しました。OpenSSLはサーバーやアプリケーションに広く組み込まれています。影響を受けるバージョンと深刻度をアドバイザリで確認し、自社環境が対象かを確かめてください。
JavaでSOAPメッセージにWS-Securityを適用するライブラリ「Apache WSS4J」に、認証回避を含む7件の脆弱性が見つかり、修正版が公開されました。WSS4Jは他のミドルウェアやアプリケーションに依存ライブラリとして入っていることがあります。SOAP連携を持つJavaシステムでは、依存関係を含めて確認が必要です。
VOISINGは最終調査の結果として、BIツールの既知の脆弱性が修正プログラムの適用前に悪用され、個人情報が漏えいしたと公表しました。不正アクセスは8月10日に始まり、8月16日夜の約1時間半でデータがダウンロードされました。同社は、脆弱性情報の公開から攻撃までの短い期間に修正が間に合わなかったことを「直接の原因」としており、外部公開しているツールのパッチ適用スピードを見直す材料になります。