Security Digest

セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします

セキュリティ・脆弱性の最新ニュース(2026-09-30)

NetScaler ADC/GatewayとAppleのiOSで、実際に悪用されたゼロデイ脆弱性の修正が公開されました。NetScalerはCISAがKEVカタログに追加しており、侵入後にWebシェルが設置された事例も報告されています。国内では京王電鉄グループへのランサムウェア攻撃と、宿泊施設向けサイトコントローラー「TEMAIRAZU」への不正アクセスが続報となりました。

NetScaler ADC/Gatewayのゼロデイ CVE-2026-88771、CVE-2026-88772 が悪用、CISAがKEVに追加

必読脆弱性/CVEpiyolog · NetScaler ADC/Gatewayの脆弱性CVE-2026-88771、CVE-2026-88772の悪用についてまとめてみた

Cloud Software Groupは9月27日、NetScaler ADCとNetScaler Gatewayの複数の脆弱性を公表しました。このうちCVE-2026-88771とCVE-2026-88772は未対策環境での悪用が確認されており、修正版への更新を案内しています。CISAは同日、この2件をKEVカタログに追加しました。セキュリティ企業からは、CVE-2026-88772の悪用でWebシェルやトンネリング用マルウェアが設置され、root権限の奪取、認証情報の窃取、内部ネットワークへの横展開に至った事例が報告されています。
Apple、標的型攻撃で悪用されたCoreGraphicsのゼロデイ脆弱性を修正

必読パッチ/アップデートBleepingComputer · Apple patches CoreGraphics zero-day flaw exploited in attacks

Appleがセキュリティアップデートを公開し、CoreGraphicsのゼロデイ脆弱性を修正しました。この脆弱性は、iOSデバイスを狙った「極めて高度な」標的型攻撃で悪用されていたとされています。業務でiPhoneを管理している組織は、配布中の更新が端末に適用されているか確認が必要です。

Chromeにセキュリティ更新、「クリティカル」を含む脆弱性32件を修正

注目パッチ/アップデートSecurity NEXT · ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正

Googleがウェブブラウザ「Chrome」のセキュリティアップデートを公開し、32件の脆弱性を修正しました。深刻度が「クリティカル(Critical)」とされるものも含まれます。自動更新を止めている環境や、配布を一元管理している組織では、更新がきちんと行き渡っているか確認してください。

京王電鉄グループがランサムウェア被害、ホテル・流通などの営業システムに障害

注目マルウェア/ランサムpiyolog · ランサムウェア攻撃による京王電鉄グループのシステム障害についてまとめてみた

京王電鉄は9月26日未明、グループのサーバーがランサムウェア攻撃を受けたことを確認し、ネットワークを遮断しました。ホテル、流通、旅行などのグループ各社でシステム障害が起きており、問い合わせフォームに登録された内容も確認できない状態です。鉄道運行システムのサーバーは別系統で、運行への支障はありません。情報漏えいは現時点で確認されておらず、影響範囲を調べています。

サイトコントローラー「TEMAIRAZU」に不正アクセス、宿泊予約者へ予約情報入りの不審メッセージ

注目攻撃・インシデントpiyolog · 手間いらずの「TEMAIRAZU」シリーズへの不正アクセスについてまとめてみた

9月21日深夜ごろから、「TEMAIRAZU」シリーズを使う宿泊施設の予約者に、WhatsApp、メール、SMSなどで不審なメッセージが届いています。メッセージには予約情報が書かれており、クレジットカード情報の再入力や支払いを求めて不審なサイトへ誘導します。手間いらずは調査の過程で自社システムへの不正アクセスを確認しました。導入している宿泊施設は、利用客に注意を呼びかける必要があります。

Kiteworks、予防的なシステム停止中に見つかったクリティカルな脆弱性を修正し利用を再開

注目脆弱性/CVEThe Hacker News · Kiteworks Fixes Critical Flaw Found During Nine-Hour Precautionary Shutdown

Kiteworksは顧客にシステム停止を求める予防措置を約9時間実施し、その間に未知のクリティカルな脆弱性を発見しました。同社は連邦の情報機関と連携して対応し、修正後に停止の勧告を解除しています。脆弱性があったのは顧客の1%未満で有効になっている機能に限られるとしています。利用している組織は、ベンダーの案内に沿って修正が適用されているか確認してください。

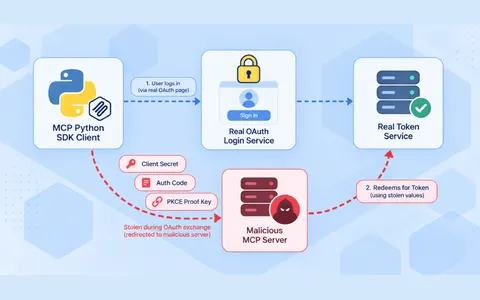
公式MCP Python SDKに脆弱性、悪意あるサーバーがOAuth認証情報を窃取可能

注目脆弱性/CVEThe Hacker News · Official MCP Python SDK Flaw Can Let Malicious Servers Steal OAuth Credentials

公式MCP Python SDKのメンテナーがセキュリティアドバイザリを公開しました。影響を受けるバージョンでは、悪意あるMCPサーバーが、アプリケーションに攻撃者の管理するトークンエンドポイントを使わせることができます。その結果、クライアントシークレット、認可コード、PKCEの検証キーが送られてしまいます。修正はバージョン1.30.0などで提供されているため、このSDKでAIエージェントを開発しているチームは依存関係を確認してください。

WatchGuardのアクセスポイント「WatchGuard AP」に複数の脆弱性、「クリティカル」も

注目脆弱性/CVESecurity NEXT · WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も

WatchGuard Technologiesのアクセスポイント製品「WatchGuard AP」で複数の脆弱性が見つかりました。深刻度「クリティカル(Critical)」とされるものも含まれます。社内の無線LANにこの製品を使っている場合は、ベンダーのアドバイザリで対象機種と修正版を確認してください。

Pgpool-IIに複数の脆弱性、JVNが公表

注目脆弱性/CVEJVN · Pgpool-IIにおける複数の脆弱性

Pgpool Global Development Groupが提供するPgpool-IIに、複数の脆弱性があるとJVNが公表しました。PostgreSQLの負荷分散や冗長化によく使われるミドルウェアです。運用中の環境では、JVNの情報で影響を受けるバージョンと対策版を確認してください。

Spectre-v2の新たな変種「BTR」、既存の対策を回避してLinuxのメモリを読み出し

注目脆弱性/CVEThe Hacker News · New Spectre-v2 BTR Attack Leaks Linux Memory Despite Existing Defenses

VUSecとScuola Superiore Sant'Annaの研究者が、Spectre-v2の新たな変種「Branch Target Reuse(BTR)」を公表しました。ブラウザ、言語ランタイム、OSカーネルのJITエンジンが影響を受け、複数のCPUベンダーが対象です。Linuxを動かすIntelのマシンでは、rootのパスワードハッシュを平均3〜5分で取得できたとしています。既存のSpectre対策だけでは防げない点が、今回の研究の要点です。

悪性npmパッケージ101件、開発者のWhatsAppアカウントを無断でグループに追加

注目マルウェア/ランサムThe Hacker News · 101 Malicious npm Packages Add Developers' WhatsApp Accounts to Groups Without Consent

OX Securityの研究者が、「PhantomSub」と呼ばれるキャンペーンに使われている101件のnpmパッケージを見つけました。これらはオープンソースのWhatsAppライブラリ「Baileys」を悪用し、インストールした開発者のアカウントを本人の同意なくグループに追加します。依存パッケージの由来を確認する仕組みがないと、こうした悪性パッケージが開発環境に入り込むおそれがあります。

Google広告経由のカスタムChatGPTがClickFix攻撃に誘導、RATを感染させる

注目マルウェア/ランサムBleepingComputer · Custom ChatGPTs push ClickFix attacks to deploy RAT malware

Googleのスポンサー検索結果に表示されたカスタム版のChatGPTが、利用者を悪意あるサイトへ誘導しています。誘導先ではClickFixの手口が使われ、RAT(遠隔操作型マルウェア)が送り込まれます。生成AIツールを検索して使う社員が多い組織では、正規の入手経路を周知しておくと被害を防ぎやすくなります。