Security Digest

セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします

セキュリティ・脆弱性の最新ニュース(2026-09-29)

NetScaler ADCとNetScaler Gatewayの重大な脆弱性2件が実際の攻撃に使われ、CISAがKEVに追加しました。国内でもJPCERT/CCとIPAが注意喚起を出しています。Appleは、標的型攻撃に悪用された可能性がある脆弱性を旧ブランチのOSで修正しました。国内では、タイムズカーで約660万件の会員アカウントが侵害され、京王電鉄のグループでもランサムウェア被害が起きています。

NetScaler ADC/Gatewayの脆弱性(CVE-2026-88771、CVE-2026-88772等)が悪用され、JPCERT/CCとIPAが注意喚起

必読脆弱性/CVEJPCERT/CC · 注意喚起: NetScaler ADCおよびNetScaler Gatewayにおける複数の脆弱性(CVE-2026-88771、CVE-2026-88772等)に関する注意喚起 (公開)

NetScaler ADCとNetScaler Gatewayに複数の脆弱性が見つかりました。JPCERT/CCとIPAが注意喚起を出しています。CISAは、実際に攻撃に使われているとの報告を受け、CVE-2026-88771(CVSS 9.5)とCVE-2026-88772をKEVカタログに追加し、米連邦政府機関に水曜日までの対処を命じました。CVE-2026-88771は、認証なしの攻撃者が悪用できる入力検証の不備です。リモートアクセスの入口としてNetScalerを使っている組織は、ベンダの修正版が出ているかと適用状況をすぐに確認してください。
Apple、CoreGraphicsの脆弱性CVE-2026-86950を修正 iOS 26.7.1などを公開、標的型攻撃に悪用された可能性

必読パッチ/アップデートThe Hacker News · Apple Patches CoreGraphics Flaw Possibly Exploited in Targeted Attacks

Appleが「iOS 26.7.1」「iPadOS 26.7.1」と、「macOS Tahoe」「macOS Sequoia」向けのアップデートを公開しました。修正されたのはCoreGraphicsの境界外書き込み(CVE-2026-86950)です。細工したファイルを処理すると、任意のコードを実行されるおそれがあります。Appleは、特定の個人を狙った攻撃に悪用された可能性があるとしています。SANS ISCによると、27系のiOSとmacOSはこの脆弱性の影響を受けません。社内で旧ブランチの端末を使い続けている場合は、更新の対象になります。

タイムズカーへの不正アクセス、約660万件の会員アカウントが侵害されたと確定

必読攻撃・インシデントBleepingComputer · Times Car confirms data breach affecting 6.6 million user accounts

カーシェアリング「タイムズカー」のWebサイトが不正アクセスを受けました。運営するタイムズモビリティとパーク24は、約660万件の会員アカウントが侵害されたことを確認しています。9月25日に検知し、退会済みの会員も対象です。JR西日本は、漏えいした可能性のある情報にWESTER IDが含まれることがあると公表しました。ただし、WESTERのパスワードは同社が管理しており、今回の件で流出するものではないと説明しています。

京王電鉄グループのサーバがランサムウェア被害、一部グループ会社の営業システムに障害

注目マルウェア/ランサムSecurity NEXT · ランサム被害、一部グループ会社の営業システムに影響 - 京王電鉄

京王電鉄は、グループのサーバがランサムウェア攻撃を受けたと公表しました。一部のグループ会社の営業システムで障害が出ています。鉄道の運行への影響はないとしています。攻撃は週末に起きており、大手インフラ企業のグループ会社が被害の入口になり得る例です。

CISA、「NetScaler」「WordPress」「SharePoint」「RouterOS」の脆弱性5件の悪用を警告

注目脆弱性/CVESecurity NEXT · 「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局

CISAは、「NetScaler」「WordPress」「SharePoint」「RouterOS」で見つかった脆弱性5件が悪用されているとして、注意を呼びかけました。NetScaler以外にも、社内ポータルやルータなど、外部から届く場所に置かれやすい製品が含まれています。自社でこれらを運用している場合は、対象の脆弱性と修正版の適用状況を確認してください。

バッファロー製Wi-Fi製品の設定画面に複数の脆弱性

注目脆弱性/CVEJVN · バッファロー製Wi-Fi製品における複数の脆弱性

JVNは、バッファロー製の複数のWi-Fi製品で、設定画面に複数の脆弱性があると公表しました。国内の小規模オフィスや家庭で広く使われているメーカーです。手元の機種が対象かどうかと、修正ファームウェアがあるかを、JVNとベンダの情報で確認してください。

Authlibライブラリで署名検証が回避される脆弱性

注目脆弱性/CVEJVN · Authlibライブラリにおける署名検証が回避される脆弱性

Authlibライブラリに、署名検証を回避される脆弱性があります。CERT/CCのアドバイザリを受けて、JVNが公表しました。署名検証が効かないと、トークンなど認証まわりの信頼性が崩れます。依存関係にAuthlibを含むアプリケーションの開発者は、アドバイザリで影響するバージョンと対処方法を確認してください。

設定不備のSupabaseデータベース1万6000件超で、個人情報やパスワード、認証トークンが閲覧可能に

注目攻撃・インシデントBleepingComputer · Over 16,000 Supabase databases expose PII, passwords, auth tokens

研究者が、設定に不備のあるSupabaseデータベースを1万6000件以上見つけました。これらのDBでは、個人情報やパスワード、認証トークンを含むテーブルが外部から読める状態でした。原因は製品の欠陥ではなく利用者側の設定です。Supabaseでアプリを作っている開発者は、テーブルのアクセス制御を見直してください。

JADEPUFFER、侵害したサービスプリンシパルでAzureのリソースを削除

注目マルウェア/ランサムThe Hacker News · JADEPUFFER-Linked Attackers Used Compromised Service Principals to Delete Azure Resources

脅威アクター「JADEPUFFER」が、侵害したサービスプリンシパルを使い、Microsoft Azure環境で破壊的な操作を行いました。Microsoftは「Storm-3168」の名前で追跡しています。攻撃は2026年6月上旬の約18時間に行われました。AIエージェントを使った偵察と認証情報の窃取に続いて、中核となるリソースが削除されたと報じられています。Azureを使う組織では、サービスプリンシパルの資格情報と権限の管理が防御の要になります。

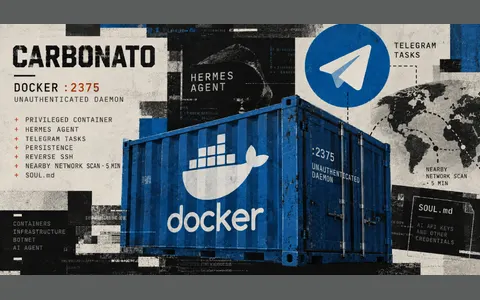
ボットネット「Carbonato」、公開状態のDocker上にTelegramで操作するAIエージェントを設置

注目マルウェア/ランサムThe Hacker News · Carbonato Botnet Compromises Docker Hosts to Deploy Telegram-Controlled Hermes AI Agent

ThreatDownは、新しいボットネット「Carbonato」の詳細を公表しました。インターネットに露出したDockerデーモンを狙い、オープンソースのAIエージェント基盤「Hermes Agent」を導入します。その後、ペルソナファイルのSOUL.mdを書き換え、Telegram経由で指示を実行させます。Docker APIを認証なしで外部に公開していると、この種の攻撃の入口になります。

扶桑電通、社外と共有していたフォルダに不正アクセス 個人情報2万6489件が漏えいした可能性

注目攻撃・インシデントScanNetSecurity · 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

扶桑電通は、社外の関係者と使っていた共有フォルダが不正アクセスを受けたと公表しました。個人情報2万6489件が漏えいした可能性があります。取引先と共有しているストレージは管理の責任が分かれやすい場所です。アクセス権と公開範囲を点検するきっかけになります。

警察庁、求職者やエンジニアを狙う「WaterPlum」のヘッドハンティング型攻撃に注意喚起

注目攻撃・インシデントScanNetSecurity · 求職者やエンジニアを狙うヘッドハンティング型攻撃 ~ 警察庁が注意喚起する「WaterPlum」の手口

警察庁は、「WaterPlum」によるヘッドハンティング型の攻撃について注意を呼びかけました。狙われているのは求職者やエンジニアです。採用の打診を装った接触は、個人宛てでも業務の端末や開発環境が巻き込まれることがあります。開発者が多い組織では、社内への周知を検討してください。