WordPressの脆弱性CVE-2026-87902、公開から数時間で悪用始まる
WordPressの脆弱性CVE-2026-87902(CVSSスコア9.2)が、公開から数時間のうちに攻撃者に悪用され始めた。認証なしでリモートからコードを実行される可能性がある。WordPressでサイトを運用している場合は、ベンダの修正情報と自サイトの対応状況を確認してほしい。
セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします
WordPressの脆弱性CVE-2026-87902(CVSSスコア9.2)が、公開から数時間のうちに攻撃者に悪用され始めた。認証なしでリモートからコードを実行される可能性がある。WordPressでサイトを運用している場合は、ベンダの修正情報と自サイトの対応状況を確認してほしい。
JPCERT/CCが、F5 BIG-IP Access Policy Managerのヒープベースのバッファオーバーフローの脆弱性(CVE-2026-94127)について注意喚起を公開した。BIG-IPでAPMを使っている組織は、注意喚起に記載された対象バージョンと対策を確認しておきたい。
米CISAは米連邦機関に対し、7月に修正されたJetBrains TeamCityのクリティカルな脆弱性を、ランサムウェア集団も悪用していると警告した。TeamCityはCI/CDの中核を担うため、侵害されると開発環境全体に被害が及ぶおそれがある。7月の修正をまだ適用していないサーバは、優先して対応すべき状況にある。
カナダのCanadian Centre for Cyber Securityによると、Roundcube Webmailの深刻度の高い脆弱性がコードインジェクション攻撃に悪用されている。この脆弱性は5月に修正済みだ。Roundcubeは自社運用のWebメールで広く使われており、5月以降にアップデートしていない環境はすぐにバージョンを確認したい。
米CISAは、AdobeのECプラットフォーム「Adobe Commerce」とWSO2のAPI管理プラットフォームの脆弱性が悪用されているとして注意喚起した。米行政機関には、侵害されていないかの確認も含めて早急に対応するよう求めている。どちらかを使っている場合は、パッチを当てるだけでなく、すでに侵入されていないかも点検しておきたい。
ウェブサーバ「nginx」のHTTP/3実装に脆弱性が見つかり、修正版が公開された。nginxは国内でもリバースプロキシやWebサーバとして広く使われている。まずHTTP/3を有効にしているかを確認し、アップデートの優先度を判断するとよい。
Apache Tomcatの開発チームがセキュリティアップデートを出し、CVEベースで12件の脆弱性を修正した。Javaアプリの実行基盤として業務システムに組み込まれていることが多い。自社製品やパッケージに同梱されたTomcatも含め、バージョンを確認しておきたい。
「ServiceNow AI Platform」に、SQLインジェクションを含む5件の脆弱性が見つかった。クリティカルとされるものが複数含まれ、ServiceNowは利用者にアップデートを呼びかけている。ITSMや業務ワークフローを載せている企業は、自社インスタンスの対応状況を確かめてほしい。
研究者のRasmus Moorats氏が、最新のOxygenOSを搭載したOnePlus 15で、特別な権限を求めないアプリがroot権限を奪える問題を報告した。OnePlus独自ソフトウェアの2つの欠陥を組み合わせたもので、記事の時点で修正は出ていない。OnePlusは、同社の他の多くの端末やOPPO端末も影響を受けると同氏に伝えている。業務でこれらの端末を使っている場合は、修正が出るまでアプリの導入元を絞るなどの管理が必要になる。
新型ボットネット「Carbonato」が、安全に設定されていないDockerデーモンを狙っている。侵入するとAIエージェントフレームワーク「Hermes Agent」を導入し、ホストを乗っ取る。Docker APIを外部から到達できる状態で公開していないか、設定を見直すきっかけにしたい。
「Unni」を運営するヒーリングペーパーは、相談履歴を照会するAPIへの不正アクセスで21万9665人分の個人情報が漏えいしたと公表した。このうち日本の利用者は約4万8000人。9月4日に最初の異常を検知して遮断したが、翌5日には同じ攻撃者が別の経路からアクセスしていた。外部連携APIを入口にした漏えいの事例として、API側のアクセス制御を点検する参考になる。
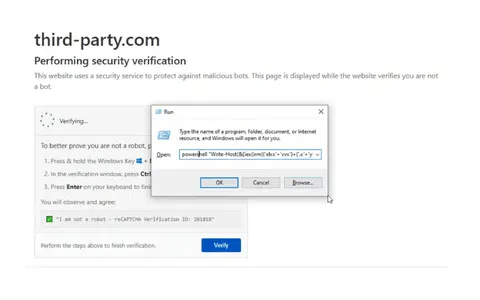
example.comのようにドキュメントのプレースホルダーとして使われてきた「third-party[.]com」が、ClickFixの誘導ページを配信するようになった。WindowsのブラウザでアクセスするとClickFixのページが表示され、それ以外の環境には無害なおとりのページが出る。このドメインは1,700以上のリポジトリで参照されている。自社のドキュメントやサンプルコードが実在するドメインを仮のURLとして使っていないか、確認しておくとよい。