Security Digest

セキュリティ・脆弱性の最新情報を毎朝日本語でまとめてお届けします

セキュリティ・脆弱性の最新ニュース(2026-09-08)

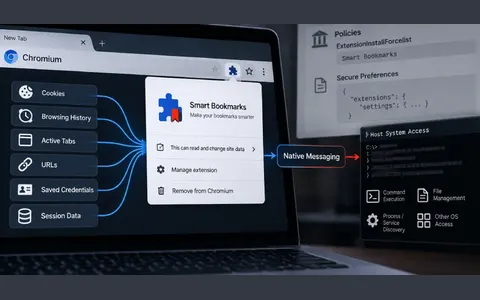
国内は個別インシデントの続報が中心で、さくらインターネットが自社への不正アクセスに関する案内ページを公開し、サカタのタネは調査結果を公表した。認証まわりでは浜銀TT証券がフィッシング起点の不正アクセスを受けてパスキー設定を要請、警察庁はDMARCのポリシーを Quarantine / Reject へ進めるよう呼びかけている。海外では、Chrome / Edge の拡張機能に偽装して侵害後の常駐と командコマンド実行を担うツールキット PEEP が公開された。

MikroTik RouterOS の SSH 認証バイパスが悪用中、パッチ後も侵害を前提に点検を

必読脆弱性/CVESANS ISC · Critical MikroTik Vulnerability - Patch Now, (Sun, Sep 6th)

MikroTik が先週末にリリースしたパッチは、すでに悪用されている SSH 認証バイパスの脆弱性に対応するもの。CERT Polska によると、インターネットに SSH を露出した機器が認証なしで管理権限を奪われ、攻撃は少なくとも9月2日にさかのぼる。攻撃者はパッチ適用後もアクセスを維持するためアカウントを追加しており、SANS ISC は「侵害されたものとして扱え」としている。更新後に未知のユーザーやスケジュール、スクリプトが残っていないか確認する必要がある。
Magento / Adobe Commerce のゼロデイ「StyleSmuggler」が悪用され Linux バックドアを設置

必読脆弱性/CVEBleepingComputer · Magento StyleSmuggler zero-day exploited to deploy Linux backdoor

Magento と Adobe Commerce の全バージョンに影響するゼロデイ脆弱性「StyleSmuggler」が、バックドア設置を目的とした攻撃に悪用されている。EC サイトを Magento 系で運用している場合、バージョンを問わず影響を受ける前提でベンダの回避策と侵害有無の確認が必要になる。

N-able N-central に最大深刻度の RCE、攻撃継続中で5週間に4度目のホットフィックス

必読パッチ/アップデートBleepingComputer · N-able patches max severity N-central flaw amid ongoing attacks

N-able が RMM プラットフォーム N-central の最大深刻度のリモートコード実行脆弱性に対する緊急ホットフィックスを公開した。5週間で4度目の修正で、前日に Hotfix 3 を当てたサーバーを含め、2026.3.1.14 未満のすべてのオンプレミス版が Hotfix 4 を要する。悪用については N-able のインシデント通知が「実環境で悪用あり」とする一方、リリースノートは「未確認」としており記述が食い違っている。MSP や社内 IT が管理端末を束ねる基盤であり、侵害されれば配下の全端末に波及する。

ConnectWise ScreenConnect に未修正の脆弱性、暫定的な緩和策のみ公開

必読脆弱性/CVEBleepingComputer · ConnectWise warns of new ScreenConnect flaw without patch

ConnectWise が ScreenConnect Remote Access の新たな脆弱性について、暫定的な緩和策を公表した。パッチは今週後半に提供予定で、現時点では修正版がない。リモート保守で ScreenConnect を使っている環境は、パッチが出るまでベンダ提示の緩和策で凌ぐ形になる。

Chromium の V8 に悪用中の脆弱性、Chrome や Edge など派生ブラウザに広く影響

必読脆弱性/CVESecurity NEXT · 「Chromium」に脆弱性 - 「Chrome」や「Edge」など広く影響

米当局が、Chromium のスクリプトエンジン V8 の脆弱性が実際に悪用されているとして注意喚起した。Chrome や Edge をはじめ Chromium 派生ブラウザ全般が影響を受けるため、社内端末のブラウザ更新状況を確認したい。

鳥取県の環境放射線モニタリングシステムがランサムウェア被害、主監視局のファイルが暗号化

必読マルウェア/ランサムpiyolog · 鳥取県の放射線監視システムへのランサムウェア攻撃についてまとめてみた

鳥取県は9月3日、県が運用する環境放射線モニタリングシステムがランサムウェア攻撃を受け、主監視局内の電子ファイルが暗号化されたと公表した。発覚は9月2日午前3時半頃に担当職員へ届いたシステム異常の自動通知で、確認したところアクセス不能になっていた。遠隔地のバックアップサーバーは被害を免れ、放射線モニタリング業務や他の県庁システムへの影響はないとしている。測定データの更新は一時停止し、代替として別形式の観測データや近隣県・規制委員会の公開データを案内している。

IT ヘルプデスクを装う電話で Microsoft 365 のトークンを窃取、役員層を狙う恐喝攻撃

必読攻撃・インシデントThe Hacker News · Fake IT Calls Target Executives in Microsoft 365 Data Theft and Extortion Attacks

Microsoft 365 をはじめとする SaaS を狙い、IT ヘルプデスクを騙るビッシング、AitM によるトークン窃取、住宅用プロキシ経由のサインインを組み合わせた大規模なデータ窃取・恐喝活動が報告された。標的は部長職や副社長など役員クラスに集中している。電話でのユーザー確認手順と、住宅用 IP からの異常サインインの検知が対策の要点になる。

Chrome / Edge をバックドア化する侵害後ツールキット「PEEP」が公開

必読マルウェア/ランサムThe Hacker News · PEEP Turns Chrome and Edge Into Post-Compromise Backdoors for Host Command Execution

ブックマーク拡張機能を装う Chromium 向けツールキット PEEP の詳細が研究者から公開された。インストーラは Chromium の Secure Preferences を偽造して Web ストアの検査と利用者への確認を回避し、拡張機能を Chrome / Edge のプロファイルへ直接注入する。動作には管理者権限またはコード実行が既に取られていることが前提となるため、侵入後の居座り手段として拡張機能の追加状況を監視対象に含めているかが分かれ目になる。

さくらインターネット、自社への不正アクセスに関する案内ページを公開

必読攻撃・インシデントScanNetSecurity · さくらインターネットへの不正アクセス、案内ページを公開

さくらインターネットが、同社への不正アクセスについて案内ページを公開した。国内で広く使われているホスティング事業者であり、自社サービスの利用有無と影響範囲は同社の案内で直接確認したい。

PhaaS「BigBear 2.0」が258組織で MFA を突破、Microsoft 365 認証情報5,000件超が流出

注目認証・アカウントBleepingComputer · BigBear Microsoft 365 phishing service bypassed MFA at 258 organizations

フィッシング・アズ・ア・サービスの「BigBear 2.0」が、258組織で多要素認証を回避し、5,000件を超える Microsoft 365 の認証情報を窃取していた。MFA を有効にしていても中間者型のフィッシングでは突破されるため、フィッシング耐性のある認証方式やセッション異常の監視が問われる。

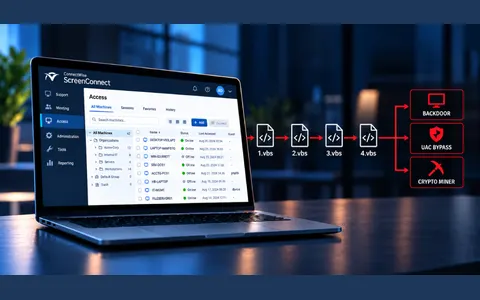
不正な ScreenConnect クライアントがワーム的に拡散、4段階の VBScript を新規接続端末へ配布

注目マルウェア/ランサムThe Hacker News · Rogue ScreenConnect Clients Spread Four-Stage VBScript Chain to Newly Connected Hosts

Huntress が、ConnectWise ScreenConnect を悪用して新たに接続された端末へ悪意ある VBScript を配布する、ワームのような活動を報告した。初期侵入は Quick Assist を使ったテクニカルサポート詐欺、フィッシングで配られた MSI インストーラ、偽インストーラと、3件の無関係なインシデントで手口が異なっていた。正規のリモート管理ツールがそのまま拡散経路になるため、社内に無許可の ScreenConnect インスタンスがないか棚卸ししたい。

Telerik UI for ASP.NET AJAX のパディングオラクルを連鎖させた未認証 RCE の PoC が公開

注目脆弱性/CVEThe Hacker News · Telerik UI Padding-Oracle Bug Chained to Unauthenticated RCE — Public Exploit Released

TantoSec が、Telerik UI for ASP.NET AJAX の AES-CBC パディングオラクルを未認証のリモートコード実行につなげるエクスプロイトチェーンを公開した。成立するのは既定ではない特定の構成のアプリケーションに限られ、Progress は7月にこのチェーンを修正済み。実環境での悪用は確認されていないが、7月以降の更新を当てていない環境は PoC 公開で状況が変わる。

Roundcube にセキュリティ更新、12件の脆弱性を修正

注目パッチ/アップデートSecurity NEXT · ウェブメール「Roundcube」にセキュリティ更新 - 12件の修正

Webメールソフト Roundcube の開発チームが現地時間2026年9月6日にセキュリティアップデートを公開し、12件の脆弱性を修正した。開発チームは利用者にアップデートを強く推奨している。自社でホスティングしている Webメール環境は更新の対象になる。

浜銀TT証券でフィッシングによる不正アクセスと取引被害、パスキー設定を要請

注目認証・アカウントScanNetSecurity · パスキー設定を要請 ~ 浜銀TT証券でフィッシングによる不正アクセス・取引被害発生

浜銀TT証券で、フィッシングを起点とした不正アクセスと取引被害が発生した。同社は利用者にパスキーの設定を求めている。ID とパスワードだけの認証がフィッシングに耐えられないことを示す事例で、金融系サービスを扱う社内システムの認証方式を見直す材料になる。

教育ソフトウェア企業の休眠レンタルサーバがランサムウェア被害、暗号化と不正アクセスの痕跡

注目マルウェア/ランサムScanNetSecurity · 教育ソフトウェアの休眠中のレンタルサーバにランサムウェア攻撃、暗号化被害と不正アクセスの痕跡を確認

教育ソフトウェア関連で、使われていなかったレンタルサーバがランサムウェア攻撃を受け、暗号化被害と不正アクセスの痕跡が確認された。運用が止まったまま残るサーバは監視も更新も抜けやすい。契約が生きている休眠環境の棚卸しは後回しにされがちで、同じ穴を抱えている組織は少なくない。

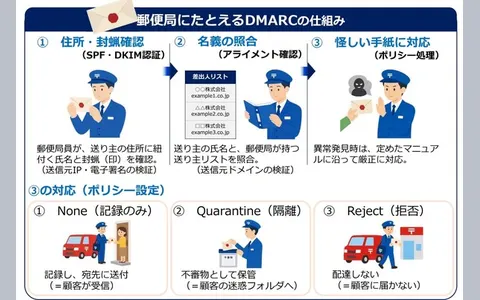
警察庁が DMARC を郵便局に例えて解説、「Quarantine」「Reject」への移行を促す

注目制度・ガイドラインScanNetSecurity · 警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す

警察庁が DMARC の仕組みを郵便局の配達に例えて紹介し、ポリシーを Quarantine および Reject へ移行するよう促した。none のまま置いている組織は、自ドメインを騙るメールを止められない。ポリシー強化には正規メールの送信元整理が先に必要で、着手の順序を確認しておきたい。

サカタのタネ、不正アクセスの調査結果を公表

注目攻撃・インシデントScanNetSecurity · サカタのタネへの不正アクセス、調査結果を公表

サカタのタネが、同社への不正アクセスについて調査結果を公表した。侵入の経緯と影響の範囲が整理された内容で、同種の被害に備える際の参考になる。

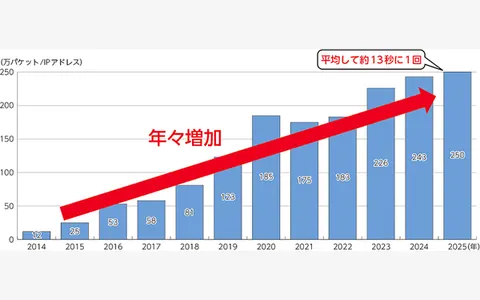
ダークネット観測パケット数が過去最高、10年で10倍に 総務省「令和8年版情報通信白書」

注目その他ScanNetSecurity · ダークネット観測パケット数が過去最高を更新、10年前から10倍に増大 ~ 総務省「令和8年版情報通信白書」

総務省の令和8年版情報通信白書によると、ダークネットで観測されたパケット数が過去最高を更新し、10年前の10倍に達した。インターネットに面した機器は、公開した直後から探索の対象になるという前提で構成を組む必要がある。

「従来のバックアップやBCPは意図的な侵害を想定していない」NTTデータグループの四半期レポート

注目その他ScanNetSecurity · 従来のバックアップやBCPは意図的侵害を想定せず ~ NTTデータグループ、サイバーセキュリティ グローバル動向四半期レポート(2025年度第3四半期)

NTTデータグループが、サイバーセキュリティのグローバル動向をまとめた2025年度第3四半期レポートを公開した。従来のバックアップや BCP は災害を前提としており、攻撃者による意図的な侵害を想定していないと指摘している。バックアップ自体が暗号化・削除される前提で復旧手順を組み直せているか、確認する契機になる。

不可視の Unicode 文字でフィッシングの手がかりを隠す ASCII スマグリングが実戦投入

攻撃・インシデントBleepingComputer · Attackers conceal phishing lures using invisible Unicode characters

攻撃者がフィッシングキャンペーンに ASCII スマグリングを取り入れ、不可視の Unicode 文字を使ってメールセキュリティのフィルタを回避している。人間には見えない文字列で検査を素通りさせる手法のため、文字列マッチに依存したメールフィルタの検知力が落ちる。

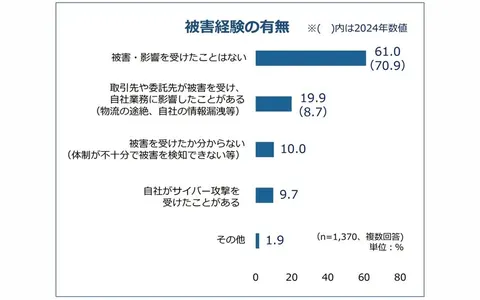
サイバー攻撃の「被害経験なし」は約6割まで減少 東京商工会議所2026年調査

その他ScanNetSecurity · サイバー攻撃の「被害経験なし」企業は約 6 割へ減少 ~ 東商2026年アンケート調査

東京商工会議所の2026年アンケート調査で、サイバー攻撃の被害経験がないと答えた企業が約6割まで減った。裏を返せば、4割前後が何らかの被害を経験している計算になる。中小規模の取引先を含めた対策状況を把握する際の基礎データとして使える。

CTC、企業のサイバーセキュリティ・ガバナンス体系を解説

その他ScanNetSecurity · 守るべきはデータではなく事業 ~ CTC、企業のサイバーセキュリティ・ガバナンス体系を解説

伊藤忠テクノソリューションズ(CTC)が、企業のサイバーセキュリティ・ガバナンス体系について解説した。守るべき対象をデータではなく事業と捉える整理で、経営層向けに説明する際の枠組みとして使える。

宛名と住所が1行ズレたまま発送、学校法人でダイレクトメール誤送付

その他ScanNetSecurity · 宛名と住所が 1 行ズレた状態で発送データ作成 ~ 学校法人でダイレクトメール誤送付

学校法人で、宛名と住所が1行ズレた状態の発送データを作成し、ダイレクトメールを誤送付した。差し込み印刷や名寄せの工程は目視で気づきにくく、発送前の突合が抜けると個人情報がそのまま他人に届く。